





 Pratite nas preko RSS-a
Mobilni scareware ucenjivao korisnike koji su gledali pornografiju u Safariju na iOS
Mobilni telefoni, 29.03.2017, 01:30 AM
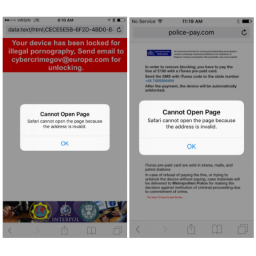
Bezbednosni istraživači iz firme Lookout primetili su napade na korisnike Appleovog browsera Safari za iOS, a ciljevi kriminalaca bili su ljudi koji su gledali pornografske video snimke i druge osetljive sadržaje na svojim telefonima. Kampanja je vođena sa idejom da se od takvih korisnika ucenom uzme novac.
Lookout je upozorio Apple na ove napade, posle čega je kompanija u ponedeljak objavila zakrpu za iOS koja je rešila problem sa propustom koji je korišćen u ovim napadima.
Propust je bio u načinu na koji Safari prikazuje JavaScript prozore. Exploit koji je postavljen na različitim web sajtovima ometao je normalno korišćenje browsera Safari zbog pomenutih prozora koji se nisu mogli ukloniti sa ekrana.
Žrtve su uveravane da je jedini način da se otarase dosadnih iskačućih prozora i vrate kontrolu nad svojim browserom da plate kaznu kodom iTunes poklon kartice koji je isporučivan preko SMS poruke.
Međutim, žrtve su mogle da vrate kontrolu nad browserom na jednostavniji način, iz podešavanja urešaja, brisanjem cachea browsera, ali većini žrtava je verovatno bilo neprijatno da zatraže pomoć od nekog zbog toga što bi to otkrilo kakav su sadržaj gledali.
"Napadači su efikasno koristili strah kao faktor da dobiju ono što žele pre nego što žrtva shvati da je rizik ustvari bio mali", kažu iz Lookouta.
Istraživači kažu da je ova vrsta napada ranije dokumentovana na jednom ruskom sajtu. Zloupotreba iskačućih prozora je ipak i dalje bila moguća u Mobile Safari do verzije 10.3, ali je sada taj problem rešen. Zbog toga je Lookout rešio da izađe u javnost sa detaljima o ovom napadu.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



