





 Pratite nas preko RSS-a
Monokle, ruski špijunski malver za pametne telefone
Mobilni telefoni, 26.07.2019, 02:30 AM
Istraživači firme Lookout otkrili su malver za špijuniranje korisnika mobilnih telefona za koji se veruje da ga je razvila ruska firma koja je sankcionisana zbog ometanja predsedničkih izbora u SAD 2016. godine.
Reč je o malveru Monokle, trojancu za daljinski pristup koji je se od marta 2016., a možda i pre, koristi za špijuniranje korisnika Android telefona, prvenstveno u ciljanim napadima na ograničeni broj ljudi.
Prema rečima istraživača, Monokle poseduje širok spektar funkcionalnosti za špijuniranje i koristi napredne tehnike za izvlačenje podataka sa uređaja, sa kojima napadačima nije potrebaan root pristup ciljanom uređaju.
Monokle zloupotrebljava usluge pristupačnosti za Android da bi izvlačio podatke iz brojnih popularnih aplikacija, uključujući Google Docs, Facebook Messenger, WhatsApp, WeChat i Snapchat, čitajući tekst prikazan na ekranu uređaja u bilo kom trenutku .
Malver takođe izvlači korisnički definisane rečnike za prediktivni tekst što pomaže napadačima da saznaju teme koje interesuju osobu koja je cilj napada, a takođe pokušava da snimi ekran telefona tokom otključavanja ekrana da bi kompromitovao PIN, šemu ili lozinku telefona.
Osim toga, ako je root pristup dostupan, špijunski malver na kompromitovanom uređaju instalira root CA certifikate koje određuju napadači, što omogućava napadačima da lako presretnu SSL zaštićeni šifrovani mrežni saobraćaj pomoću Man-in-the-Middle (MiTM) napada.
Monokle može da prati lokaciju uređaja, snima zvuk i pozive, da pravi snimke ekrana, ima keylogger funkcionalnost, može da krade istoriju pretraživanaja i istoriju poziva, snima fotografije, video snimke, preuzima emailove, SMS poruke i poruke iz mesindžera, krade informacije o kontaktima i kalendaru, poziva i šalje poruke u ime žrtava i dr.
Sveukupno, Monokle sadrži 78 različitih komandi, koje napadači mogu slati putem SMS-a, telefonskih poziva, email poruka, naređujući malveru da izvlači tražene podatke i šalje ih na servere za komandu i kontrolu.
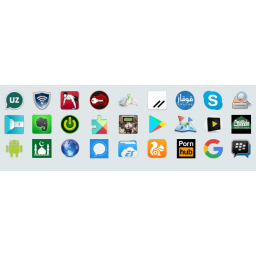
Napadači distribuiraju Monokle kroz lažne aplikacije koje izgledaju kao Evernote, Google Play, Pornhub, Signal, UC Browser, Skype i druge popularne Android aplikacije. Većina ovih lažnih aplikacija je funkcionalna, zbog čega žrtve nemaju razloga da sumnjaju da su aplikacije zlonamerne.
Malver sa svojim mogućnostima podseća na moćni špijunski softver Pegasus, koji je razvila izraelska NSO Grupa za Apple iOS i Android uređaje. Međutim, za razliku od ruskog Monokle, Pegasus dolazi sa moćnim 0-day exploitima koji instaliraju špijunski softver na ciljanom uređaju sa malo ili nimalo korisničke interakcije.
Pegasus je ranije bio korišćen protiv aktivista za ljudska prava i novinara, od Meksika do Ujedinjenih Arapskih Emirata i ponovo prošle godine protiv osoblja Amnesty Internationala u Saudijskoj Arabiji.
Monokle je razvila ruska kompanija Specijalni tehnološki centar doo (STC), privatni firma koja sarađuje sa ruskom vojskom, i koja je poznata po proizvodnji bespilotnih letelica i RF opreme za rusku vojsku i druge državne institucije.
Osim za Android, istraživači su otkrili i iOS verzije malvera Monokle koje ciljaju Appleove uređaje, iako istraživači do sada nisu pronašli nikakve dokaze o aktivnoj iOS infekciji. Oni smatraju da su iOS verzije još uvek u fazi razvoja.
Prema istraživačima Lookouta, Monokle se koristi u ciljanim napadima na ograničeni broj ljudi u kavkaskom regionu, kao i na pojedince koji su zainteresovani za islam i militantnu grupu Ahrar al-Sham u Siriji, kao i ciljeve u bivšoj sovjetskoj republici Uzbekistan.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



