





 Pratite nas preko RSS-a
Na Google Play pronađen bankarski trojanac BankBot
Mobilni telefoni, 19.04.2017, 00:30 AM
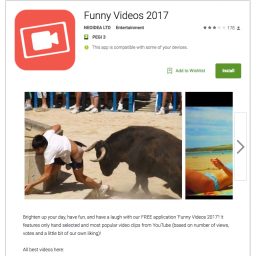
Bezbednosni istraživač Nils Kroez, iz firme Securify B.V, otkrio je novu verziju poznatog Android bankarskog trojanca BankBot sakrivenu u aplikaciji koja se mogla preuzeti iz Googleove prodavnice Play, pod imenom Funny Videos 2017. Aplikacija je iz Play prodavnice preuzeta između 1000 i 5000 puta.
Nova verzija BankBot trojanca funkcioniše kao i svaki drugi bankarski malver, ali se od srodnih malvera razlikuje po svom kapacitetu za napade na žrtve i po tome što koristi alat DexProtector da bi kod aplikacije bio nečitljiv.
BankBot cilja korisnike više od 420 banaka širom sveta.
Ukratko, BankBot je mobilni bankarski malver koji izgleda kao jednostavna aplikacija koja, kada se instalira, omogućava korisnicima da gledaju smešne klipove, ali u pozadini, aplikacija može da presreće SMS poruke i da prikazuje svoje prozore preko aplikacija banaka.
Mobilni bankarski trojanci se inače često maskiraju u pluginove, kao što je Flash, ili u pornografske aplikacije.
Google je uklonio spornu aplikaciju iz svoje prodavnice, ali to ne znači da u njoj nema još takvih aplikacija pod drugim imenima.
"Problem sa Googleovom prodavnicom je što se uglavnom oslanja na automatsko seniranje bez potpunog razumevanja aktuelnih vektora kodiranja što rezultira bankarskim trojancem na Google Play Store", kaže Kroez.
Kada se preuzme, aplikacija uporno zahteva administratorska prava, a ako ih dobije, bankarski malver može da kontroliše sve što se događa na inficiranom smart telefonu.
BankBot kreće u akciju kada žrtva otvori aplikaciju banke, pod uslovom da je u pitanju jedna od 425 banaka koje se nalaze u konfiguracionom fajlu trojanca.
Kada se otvori aplikacije banke, istog trenutka malver prikazuje prozor koji prekriva aplikaciju, sa stranicom na kojoj se od žrtve traži da unese podatke za prijavljivanje na nalog, i ako se to dogodi, fišing napad je uspeo.
Ne samo da se ovi podaci šalju serveru banke, već se šalju i serveru koji je pod kontrolom hakera.
Da bi se zaštitili od ovakvih napada:
- Instalirajte pouzdanu antivirusnu aplikaciju koja može da detektuje i blokira ovakve malvere pre nego što inficiraju vaš uređaj. Ne zaboravite da antivirus mora biti redovno ažuriran.
- Držite se pouzdanih izvora, kao što je Google Play ili Apple App Store, ali čak i kada preuzimate aplikacije iz pouzdanih izvora, obratite pažnju na dozvole koje aplikacija traži. Ako traži više nego što je neophodno, odustanite od instalacije.
- Ne preuzimajte aplikacije sa nezvaničnih sajtova. Iako je u ovom slučaju maliciozna aplikacija pronađena u Play prodavnici, to se mnogo češće dešava sa nezvaničnim prodavnicama aplikacija.
- Izbegavajte nepoznate i nebezbedne WiFi pristupne tačke, i isključite WiFi kada vam nije potreban.
- Budite pažljivi sa aplikacijama kojima dajete administratorska prava, jer su ona veoma moćne i mogu dati aplikaciji potpunu kontrolu nad uređajem.
- Ne otvarajte linkove u SMS i MMS porukama koje dobijete. Čak i kada poruka deluje legitimno, bolje direktno idite na web sajt do koga vodi link.

Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



