





 Pratite nas preko RSS-a
Na Google Play pronađena aplikacija sa trojancem koji krade fajlove sa zaraženog Android uređaja
Mobilni telefoni, 24.05.2023, 08:30 AM
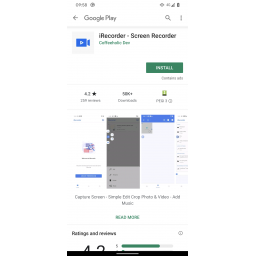
Istraživači malvera iz kompanije ESET pronašli su trojanca za daljinski pristup (RAT) u Google Play prodavnici, sakrivenog u Android aplikaciji za snimanje ekrana sa desetinama hiljada instalacija.
Reč je o aplikaciji iRecorder - Screen Recorder koja je u prodavnici od septembra 2021. Aplikacija je trojanizovana ažuriranjem objavljenim godinu dana kasnije, u avgustu 2022.
Naziv aplikacije olakšava traženje dozvole za snimanje zvuka i pristup fajlovima na zaraženim uređajima jer takav zahtev odgovara očekivanim mogućnostima aplikacije za snimanje ekrana.
Pre nego što je uklonjena, aplikacija je preuzeta iz Play prodavnice više od 50.000 puta.
ESET je obavestio Google „o zlonamernom ponašanju iRecordera“, posle čega je Googleov tim za bezbednost uklonio opasnu aplikaciju iz prodavnice. Nažalost, aplikacija se i dalje može naći u alternativnim, nezvaničnim prodavnicama aplikacija.
Programer iRecordera nudi i druge aplikacije na Google Play, ali one ne sadrže zlonamerni kod.
Malver sakriven u aplikaciji iRecorder analitičari ESET-a nazvali su AhRat jer je baziran na Android RAT-u otvorenog koda poznatom kao AhMith.
Malver ima širok spektar mogućnosti, uključujući praćenje lokacije zaraženih uređaja, krađu evidencije poziva, kontakata i poruka, slanje SMS poruka, snimanje slika i snimanje pozadinskog zvuka.
Sama aplikacija za snimanje ekrana koristila je samo deo mogućnosti RAT-a jer je korišćena samo za snimanje i eksfiltriranje zvučnih snimaka ambijenta i za krađu fajlova sa određenim ekstenzijama, što ukazuje na moguće špijunske aktivnosti.
Ovo nije prvi slučaj da se Android malver baziran na kodu AhMitha infiltrira u Google Play prodavnicu. To se već dogodilo 2019. godine kada je ESET otkrio aplikaciju trojanizovanu AhMithom koja je dva puta prevarila Googleov proces provere aplikacija maskirajući se u aplikaciju za radio striming.
„Ranije je AhMith otvorenog koda koristila Transparent Tribe, takođe poznata kao APT36, grupa za sajber špijunažu koja je poznata po širokoj upotrebi tehnika socijalnog inženjeringa i napadima na državne i vojne organizacije u Južnoj Aziji“, rekao je analitičar malvera u kompaniji ESET Lukas Stefanko. „Ipak, ne možemo da pripišemo trenutne uzorke bilo kojoj određenoj grupi, i nema indicija da ih je proizvela poznata APT grupa“.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



