





 Pratite nas preko RSS-a
Nova fišing kampanja cilja igrače Call of Duty Mobile
Mobilni telefoni, 28.07.2026, 09:00 AM
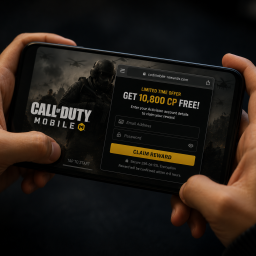
Stručnjaci upozoravaju na novu fišing kampanju koja cilja igrače Call of Duty Mobile obećanjem besplatnih Call of Duty poena (CP), premijum valute u igri.
Na lažnoj stranici korisnicima se nudi 10.800 besplatnih CP, ali se od njih traži da se prijave svojim imejlom i lozinkom za Activision nalog. Nakon toga preusmeravaju se na novu stranicu na kojoj se od njih traži da unesu i jednokratni kod za dvofaktorsku autentifikaciju (2FA).
Napadači na taj način prikupljaju sve podatke potrebne za preuzimanje naloga.
Istraživači navode da lažna stranica veoma verno imitira zvanični sajt Call of Duty Mobile, ali sadrži nekoliko znakova upozorenja, poput gramatičkih grešaka i obećanja da će nagrada biti isporučena tek za četiri do osam sati, čime se kupuje vreme pre nego što korisnik shvati da je prevaren.
Prema procenama, Call of Duty Mobile je preuzet gotovo 490 miliona puta, a mnogi igrači svoj Activision nalog povezuju sa Xbox, PlayStation ili Battle.net servisima. Zbog toga kompromitovan nalog može napadačima omogućiti pristup povezanim gejming nalozima, istoriji kupovina i sačuvanim načinima plaćanja.
Stručnjaci savetuju da se promocije proveravaju isključivo putem zvanične Call of Duty Mobile aplikacije ili sajta kompanije Activision, a ne preko linkova sa društvenih mreža, oglasa ili poruka.
Korisnici koji su uneli svoje podatke trebalo bi odmah da promene lozinku za Activision nalog, provere aktivne prijave i pregledaju povezane načine plaćanja zbog mogućih neovlašćenih transakcija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



