





 Pratite nas preko RSS-a
Nove verzije Trojanca Zitmo za BlackBerry i Android telefone
Mobilni telefoni, 08.08.2012, 12:16 PM
BlackBerry nije česta meta napada malverima, uprkos profilu svojih korisnika koji su uglavnom poslovni korisnici, ali stručnjaci smatraju da bi se to moglo promeniti s obzirom da je otkrivena nova verzija malvera Zeus koja pogađa BlackBerry platformu.
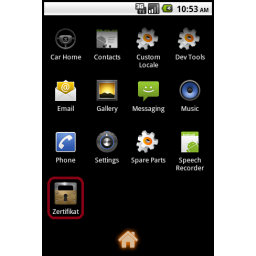
Zitmo je naziv za verzije poznatog Trojanca Zeus prilagođene mobilnim platformama. Zitmo Trojanac prisutan je već nekoliko godina i uglavnom inficira Android telefone. Verzije Zitmo Trojanca su se do sada pojavljivale maskirane kao bankarske sigurnosne aplikacije ili dodaci za zaštitu. Nova verzija Zitmo Trojanca koja je pisana za BlackBerry pojavljuje se na zaraženom telefonu kao aplikacija pod nazivom “Zertifikat”.
Kada korisnik mobilnog telefona pokrene aplikaciju Zertifikat prikazuje se obaveštenje na nemačkom o uspešnoj instalaciji aplikacije kao i aktivacioni kod za aplikaciju.
Pored ove, primećena je i nova verzija Zitmo za Android uređaje koja kao i verzija za BlackBerry pogađa korisnike u evropskim zemljama, pre svih u Španiji, Nemačkoj i Italiji.
Kao i njegov stariji brat Trojanac Zeus, i Zitmo je razvijen prevashodno sa ciljem da krade poverljive podatke o bankarskim nalozima korisnika. Originalna verzija Zitmo Trojanca prikupljala je ovakve podatke presretanjem dolaznih SMS poruka a one koje su dolazile od banke bi slala serverima za komandu i kontrolu koji su pod kontrolom napadača.
Na ovaj način se zaobilazi sistem potvrde identiteta koji koriste banke, naročito one u Evropi, koje šalju svojim klijentima lozinke za jednokratnu upotrebu putem SMS poruka.
Nove verzije Zitmo Trojanca nisu tako izbirljive. One šalju sve dolazne SMS poruke C&C (command-and-control) serverima.
Denis Maslenikov iz Kaspersky Lab-a kaže da su sada odjednom otkrivena četiri različita uzorka Zeus-in-the-Mobile za BlackBerry koji je platforma koja nikada aktivno nije bila pogođena malverima. Otrkivena su tri .cod fajla i jedan .jar fajl sa još jednim .cod fajlom unutar njega. To znači da najzad imamo Zitmo dropper za BlackBerry, kaže Maslenikov.
Napadači čiji su motivi pretežno finansijske prirode poslednjih godina fokusiraju se na mobilne uređaje prateći tako trend da korisnici sve više aktivnosti koje su nekada obavljali na desktop računarima sada obavljaju na svojim mobilnim telefonima. Online banking putem mobilnih aplikacija je razumljivo najprivlačnija meta za napadače. Jedan od načina koji korisnicima garantuje sigurnost je instalacija aplikacija sa zvaničnih online marketa aplikacija. Alternativne prodavnice aplikacija često su bile izvor infekcija zbog brojnih incidenata sa pojavom zlonamernih ili trojanizovanih aplikacija. Napadači se takođe oslanjaju i na desktop računare koji su zaraženi Zeus Trojancem ili nekim drugim bankarskim Trojancima koji korisniku sugerišu da preuzme navodni zaštitni alat ili neku sličnu aplikaciju za mobilni telefon.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



