





 Pratite nas preko RSS-a
Novi Android malver FluBot širi se preko kontakata koje nađe u zaraženom telefonu
Mobilni telefoni, 09.03.2021, 10:30 AM
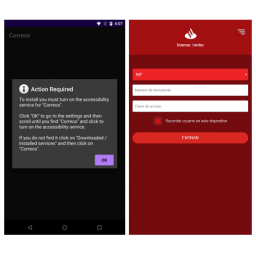
Švajcarska kompanija PRODAFT je objavila izveštaj o novom Android malveru FluBot koji krade podatke korisnika iz ciljanih aplikacija.
Malver je prvobitno otkrio ThreatFabric u januaru ove godine.
Prema rečima istraživača, malver je prvenstveno fokusiran na krađu ličnih podataka korisnika, podataka o kreditnim karticama ili podataka za prijavu na nalog za elektronsko bankarstvo.
Distribuira se putem SMS-a i može da presreće obaveštenja, inicira pozive, čita ili piše SMS poruke i da šalje kompletnu listu kontakata telefona na svoj kontrolni server.
Istraživači su ga nazvali FluBot zato što se širi kao grip.
FluBot inficira Android uređaje tako što se pojavljuje kao aplikacija FedEx, DHL, Correos i Chrome i primorava korisnika da promeni postavke pristupačnosti kako bi mogao da se održi na uređaju.
Pored toga, malver preuzima lažne ekrane za prijavu poznatih banaka. Kada korisnik unese svoje podatke za prijavu na lažne stranice, podaci se odmah šalju u kontrolni centar malvera, a operateri malvera mogu lako da ih iskoriste.
FluBot presreće sve OTP-ove (jednokratne lozinke) za elektronsko bankarstvo zamenom podrazumevane aplikacije za SMS na ciljanom uređaju. Zato može da prima pristupne kodove poslate putem SMS-a.
On takođe šalje SMS poruke kontaktima iz telefona kako bi ih namamio da preuzmu lažnu aplikaciju.
U roku od samo dva meseca, malver FluBot zarazio je preko 60000 uređaja. Oko 97% žrtava nalazi se u Španiji. Malver ima pristup brojevima mobilnih telefona oko 11 miliona španskih korisnika, što čini oko 25% stanovništva zemlje.
Istraživači PRODAFT-a kažu da malver može prikupiti sve španske brojeve telefona ako se ne zaustavi na vreme. Ova eksplozija broja inficiranih je zato što malver ima mehanizam širenja koji omogućava onom ko stoji iza malvera da dobije celu listu kontakata žrtve i da šalje SMS poruke kontaktima.
Nakon dobijanja pristupa uslugama pristupačnosti Andorida, korisnik ga ne može deinstalirati. Kada to pokuša, iskače poruka u kojoj se kaže da ne možete izvesti takvu radnju na sistemu posle čega se aplikacija Podešavanja zatvara.
Najbolji način da uklonite FluBot sa uređaja je aplikacija otvorenog koda koji je razvio linuxct pod nazivom malninstall.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



