





 Pratite nas preko RSS-a
Novi Android malver šalje se sa zaraženog uređaja svim kontaktima u WhatsAppu
Mobilni telefoni, 26.01.2021, 10:00 AM
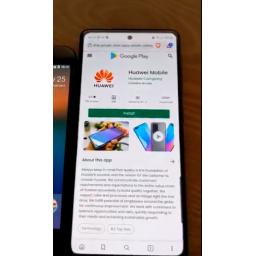
Novi malver za Android širi se preko WhatsApp poruka a kontakti zaraženog korisnika dobijaju link za malver.
„Ovaj malver se širi putem WhatsAppa žrtve automatskim odgovorom na svako primljeno obaveštenje o WhatsApp poruci, sa linkom za zlonamernu Huawei Mobile aplikaciju“, upozorio je istraživač ESET-a Lukas Stefanko.
Link do lažne aplikacije Huawei Mobile, nakon što se na njega klikne, preusmerava korisnike na veb sajt koji liči na Google Play prodavnicu.
Kada se instalira, aplikacija traži od korisnika da joj odobri pristup obaveštenjima, koja zatim zloupotrebljava za napade.
Malver koristi funkciju brzog odgovora WhatAppa (koja se koristi za odgovor na dolazne poruke direktno iz obaveštenja) za automatsko slanje odgovora na primljenu poruku.
Pored zahteva za dozvole za čitanje obaveštenja, aplikacija takođe zahteva pristup za pokretanje u pozadini, kao i za crtanje preko drugih aplikacija, što znači da aplikacija može prekrivati bilo koju drugu aplikaciju koja je pokrenuta na uređaju svojim prozorom koji se može koristiti za krađu lozinki i drugih osetljivih informacija.
U svojoj trenutnoj verziji, malver može da šalje automatske odgovore samo WhatsApp kontaktima ali u nekom budućem ažuriranju ova funkcionalnost mogla bi se proširiti na druge aplikacije za slanje poruka koje podržavaju Androidovu funkciju brzog odgovora.
Sadržaj poruke i link za aplikaciju preuzimaju se sa servera, što znači da postoji mogućnost da se malver koristi za distribuciju i drugih zlonamernih aplikacija. Treba napomenuti da se poruka sa linkom šalje istom kontaktu jednom u sat vremena.
Stefanko kaže da se ne seća da se ikad susreo sa Android malverom koji ima takvu funkciju da se širi preko WhatsApp poruka.
On kaže da trenutno nije jasno kako dolazi do inicijalne direktne infekcije uređaja sa kojih se kasnije šalju poruke preko WhatsAppa. Ali ono što zabrinjava je to što se malver može brzo proširiti sa nekoliko uređaja na mnoge druge. On sumnja da do inicijalne infekcije može doći putem SMS-a, e-maila, društvenih mreža, kanala ili grupa za ćaskanje itd.
Preporuka je svakako da se korisnici drže pouzdanih izvora za preuzimanje aplikacija, da provere programera aplikacije koju nameravaju da preuzmu i da obrate pažnju na dozvole koje aplikacije traže pre instalacije.
Ali u ovom slučaju se računa na poverenje u ljude sa kojima komuniciramo preko WhatsAppa, što ukazuje da ove mere opreza možda neće biti dovoljne.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



