





 Pratite nas preko RSS-a
Novi exploit omogućava napadačima krađu lozinki sa svih verzija Androida
Mobilni telefoni, 29.05.2017, 00:30 AM
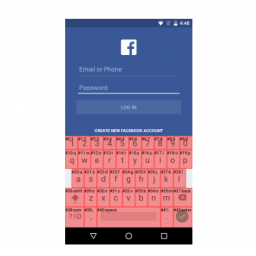
Grupa naučnika sa Tehnološkog instituta Džordžija i Univerziteta Santa Barbara, otkrila je novi Android exploit koji cilja sve verzije Googleovog operativnog sistema.
Exploit nazvan Cloak i Dagger omogućava napadačima da ukradu informacije sa Android uređaja i to pomoću maliciozne aplikacije koja zahteva samo dve dozvole - BIND ACCESSIBILITY SERVICE i SYSTEM ALERT WINDOWS. Pomoću takve aplikacije, napadači mogu da prate kucanje korisnika na tastaturi i da tako ukradu lozinke i druge osetljive informacije.
"Mi smo pokazali kako jedna takva aplikacija može pokrenuti niz nevidljivih, moćnih napada, u rasponu od krađe korisničkih akreditiva za prijavljivanje i sigurnosnih PIN kodova, do nevidljive instalacije aplikacije sa svim omogućenim dozvolama, tako da žrtva ništa ne posumnja", kažu istraživači.
Google je objavio saopštenje povodom ovog otkrića, u kome se objašnjava šta je kompanija uradila da za sada spreči takve napade, kojima su podložne sve verzije Androida, uključujući i ovu poslednju - Android 7.1.2 (Nougat).
"Bili smo u kontaktu sa istraživačima, i kao i uvek, cenimo njihove napore da pomognu našim korisnicima da budu bezbedniji. Ažurirali smo Google Play Protect - naše sigurnosne servise na svim Android uređajima sa Google Play - da bi otkrili i sprečili instalaciju ovakvih aplikacija. Pre ovog izveštaja, mi smo već ugradili nove sigurnosne zaštite u Android O, koje će dodatno ojašati našu zaštitu od ovakvih problema."
Vrlo je verovatno da će sledeće ažuriranje Androida ispraviti ovaj propust, ali to će potrajati imajući u vidu kako se distribuiraju različite verzije Androida, tako da je za korisnike bolje da uvek proveravaju aplikacije koje instaliraju na mobilnim uređajima i dozvole koje su omogućene.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



