





 Pratite nas preko RSS-a
Novi malver SecuriDropper zaobilazi Googleovu zaštitu Androida i instalira druge malvere
Mobilni telefoni, 07.11.2023, 12:30 PM
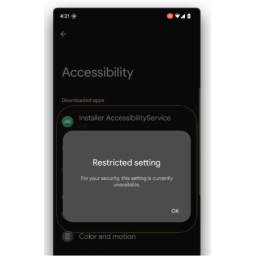
„Dropper-as-a-service“ (DaaS) pod nazivom „SecuriDropper“ zaobilazi funkciju „Restricted Settings“ na Androidu da bi dobio pristup funkciji Accessibility i instalirao malver na uređaju.
„Restricted Settings“ je bezbednosna funkcija uvedena na Android 13 koja sprečava bočno učitane aplikacije kojih nisu preuzete iz zvanične Googleove prodavnice aplikacija za Android, da pristupe moćnim funkcijama kao što su Accessibility i Notification Listener koje često zloupotrebljavaju bankrski trojanci.
Funkcija Accessibility se može zloupotrebiti za snimanje teksta na ekranu, davanje dodatnih dozvola i daljinsku navigaciju, dok se Notification Listener može koristiti za krađu jednokratnih lozinki.
Još u avgustu prošle godine, ThreatFabric je upozorio da programeri malvera već imaju rešenje za ograničena podešavanja sa novim dropperom pod nazivom „BugDrop“. Taj problem je i dalje prisutan na Androidu 14, i SecuriDropper koristi istu tehniku za bočno učitavanje malvera na ciljne uređaje. To ga čini unosnim poslovnim modelom za sajber-kriminalce koji tu uslugu mogu da prodaju drugim kriminalnim grupama.
SecuriDropper inficira Android uređaje predstavljen kao legitimna aplikacija, najčešće kao Google aplikacija ili Google Chrome, ažuriranje za Android, video plejer, bezbednosna aplikaciju ili igra, a zatim instalira drugi malver.
Dropper to postiže obezbeđivanjem pristupa dozvolama „Read & Write External Storage“ i „Install & Delete Packages“ nakon instalacije.
Malver druge faze se instalira obmanom korisnika i manipulacijom interfejsom, tačnije pozivanjem korisnika da kliknu na dugme „Ponovo instaliraj“ nakon što se prikaže lažna poruka o grešci prilikom instalacije dropper aplikacije.
Tako se SpyNote distribuira preko SecuriDroppera maskiran u aplikaciju Google Translate. Osim SpyNote, SecuriDropper distribuira bankarskog trojanca Ermac maskiranog u Chrome pretraživač, koji cilja stotine aplikacija za kriptovalute i e-bankarstvo.
„Dok Android nastavlja da podiže letvicu sa svakom iteracijom, i sajber kriminalci se prilagođavaju i inoviraju“, rekao je ThreatFabric. „Dropper-as-a-Service (DaaS) platforme su se pojavile kao moćne alatke, omogućavajući zlonamernim akterima da se infiltriraju na uređaje da bi ih inficirali špijunskim softverom i bankarskim trojancima.“
Da bi se zaštitili od ovih napada, Android korisnici bi trebalo da izbegavaju preuzimanje APK fajlova iz nepoznatih izvora ili od izdavača koje ne prepoznaju.
Pristup dozvolama za bilo koju instaliranu aplikaciju može se pregledati i opozvati u Settings → Apps → [izaberite aplikaciju] → Permissions.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



