





 Pratite nas preko RSS-a
Novi ransomware za Android ne detektuje nijedan antivirus
Mobilni telefoni, 31.03.2017, 11:00 AM
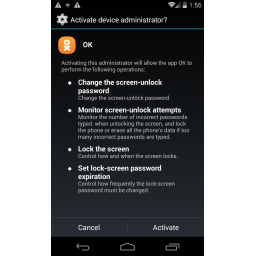
Istraživači Zscaler ThreatLabZ otkrili su novi ransomware za Android koji nijedan antivirus nije uspeo da detektuje.
Ransomware je otkriven u popularnoj aplikaciji ruske društvene mreže nazvanoj "OK". Legitimna aplikacija koja je dostupna u Googleovoj Play prodavnici i koja je preuzeta između 50 i 100 miliona puta, savršeno je "čista" i ne sadrži nikakav maliciozni kod. Maliciozna verzija ove aplikacije pronađena je u nezvaničnim prodavnicama aplikacija.
Kada se aplikacija instalira, malver četiri sata ostaje miran, pa korisnici mogu da koriste uređaje kao što to inače rade. Čak će i instalirana aplikacija raditi na način na koji se to očekuje.
Četiri sata kasnije, aplikacija traži od korisnika administratorska prava, koja joj omogućavaju da promeni lozinku za otključavanje ekrana, nadgleda pokušaje otključavanja ekrana, zaključava ekran i podešava istek lozinke za zaključavanje ekrana.
Ovaj zahtev korisnicima može delovati sumnjivo, pa se može desiti da ga ne odobre.
Ali čak i da se to desi, isti zahtev će se ubrzo ponovo pojaviti, sprečavajući korisnika da uradi bilo šta drugo, uključujući i deinstaliranje aplikacije. Ako korisnik odobri zahtev i da aplikaciji administratorske moći, na ekranu se pojavljuje poruka o otkupnini. Aplikacija traži 500 rubalja, što je oko 9000 dolara.
Istraživači su analizirali aplikaciju kako bi saznali da li malver šalje podatke korisnika serveru. Uprkos tvrdnjama ransomwarea, oni nisu primetili curenje ličnih podataka. Ono što su ustanovili je da ransomware nije u stanju da otključa inficirani telefon.
To znači da čak i da žrtva plati otkupninu, to neće zaustaviti ransomware, niti će žrtva moći da pristupi telefonu. Malver nema funkcionalnost koja bi potvrdila da je korisnik platio otkupninu, tako da on nastavlja da radi uprkos tome.
Istraživači upozoravaju da bi ovaj malver lako mogao da se nađe u aplikacijama na Google Play, zbog toga što ga antivirusi ne mogu detektovati jer je prva četiri sata posle instalacije malver u stanju mirovanja.
Plaćanje dakle ne pomaže ako dođe do infekcije. Umesto toga, treba pokrenuti uređaj u Safe Modeu, što isključuje third-party aplikacije. Zatim treba ukinuti administratorske privilegije malicioznoj aplikaciji, deinstalirati je i restartovati uređaj.
Najbolji način prevencije ovakvih infekcija je izbegavanje nepoznatih izvora aplikacija, zbog čega u podešavanjima bezbednosti uređaja treba potražiti opciju koja omogućava instalaciju aplikacija iz nepoznatih izvora.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



