





 Pratite nas preko RSS-a
Novi trojanac za Android briše podatke sa SD kartice i sprečava komunikaciju korisnika
Mobilni telefoni, 06.10.2014, 08:57 AM
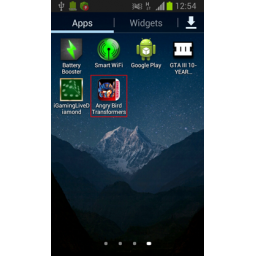
Nekada su autori virusa ove zlonamerne programe pisali da bi se zabavili ili hvalisali. Međutim, vremenom ih je sve više zanimalo da svoje programe iskoriste za nezakonitu zaradu, tako da se danas teško mogu videti malveri koji imaju neku drugu svrhu osim da budu isplatljivi svojim autorima.
Zato su, kako sami kažu, istraživači ruskog proizvođača antivirusa kompanije Doctor Web bili zapanjeni kada su naišli na jedan takav redak i neobičan program koji je namenjen Android smart telefonima i tabletima.
Bez obzira na namere njegovog autora, novi maliciozni program predstavlja ozbiljnu pretnju jer uklanja sve podatke sa memorijske kartice i blokira prozore popularnih programa za razmenu poruka, sprečavajući korisnike da čitaju poruke koje prime i da normalno komuniciraju.
Novi trojanac koji je Doctor Web nazvao Android.Elite.1.origin svrstan je u grupu takozvanih “vandalskih programa” koji se ne prave zbog profita već da bi njihovi autori pokazali svoje programersko umeće, da bi se zabavili, našalili ili pak izrazili svoj stav o nekom događaju. Programi ove vrste često prikazuju različite poruke, uništavaju fajlove i ometaju normalan rad sistema. Upravo to radi i ovaj trojanac, koji je maskiran u aplikaciju Angry Birds Transformers, najnovije izdanje popularne igrice koju proizvodi Rovio Entertainment čije je objavljivanje, bar kada je reč o verziji za Android, najavljeno za kraj ovog meseca. iOS verzija se očekuje nešto ranije, 15. oktobra.
S obzirom da se malver širi maskiran u isčekivano izdanje popularne igrice, može se pretpostaviti da će biti mnogo žrtava.
Kada se Android.Elite.1.origin pokrene, malver pokušava da primora korisnika da mu odobri administratorska prava na uređaju pod izgovorom da je to neophodno da bi se dovršio proces instalacije aplikacije. Ako uspe u tome, malver istog časa započinje formatiranje SD kartice, brišući sve podatke koji su sačuvani na njoj. Posle toga, malver čeka da neki od popularnih programa za razmenu poruka bude pokrenut.
Svaki put kada korisnik pokuša da pokrene Facebook aplikciju, WhatsApp, Hangouts ili standardnu aplikaciju za razmenu SMS poruka, Android.Elite.1.origin će blokirati aktivni prozor aplikacije prikazujući ovakvu poruku:
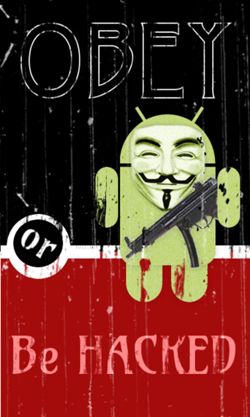
Malver blokira samo ove programe ali ne i rad drugih aplikacija ili operativnog sistema.
Android.Elite.1.origin dalje ometa normalnu komunikaciju korisnika, sakrivajući sva obaveštenja o pristiglim SMS porukama. Istovremeno, primljene poruke se čuvaju u folderu Inbox, ali je on nedostupan jer malver blokira pristup aplikaciji.
Iako autor malvera nema finansijsku korist od svog programa, žrtva će pretrpeti finansijsku štetu zbog toga što malver šalje SMS poruke svim kontaktima koje nađe u telefonu. Cilj ovih SMS poruka nije širenje malvera, već reklama za autora. Poruka glasi: "HEY! Elite has hacked you. Obey or be hacked.”
Malver šalje poruke na svakih pet sekundi, i ovakvom porukom automatski odgovara na sve dolazne poruke. Jasno je kakve to efekte može imati na žrtvin telefonski račun.
Stručnjaci ruskog proizvođača antivirusa savetuju korisnicima da se uzdrže od preuzimanja aplikacija iz nesigurnih izvora. Davanje administratorskih prava takvim programima je loša ideja, a to najbolje ilustruje Android.Elite.1.origin.

Izdvojeno
Android malver ArcticRAT koristi Grok da proceni finansijsko stanje žrtava
Nove verzije Android malvera ArcticRAT koriste veštačku inteligenciju za analizu ukradenih SMS poruka i otkrivanje finansijskih podataka korisnika. ... Dalje
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Pratite nas

Nagrade


Prijatelji



