





 Pratite nas preko RSS-a
OnePlus smart telefoni se isporučuju sa skrivenim backdoorom
Mobilni telefoni, 15.11.2017, 10:00 AM
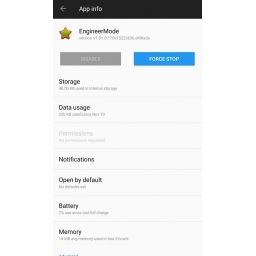
OnePlus telefoni isporučuju se godinama sa skrivenim backdoorom. Zapravo, ne svi modeli, ali neki OnePlus uređaji isporučuju se sa preinstaliranom aplikacijom Engineer Mode koju napadač sa fizičkim pristupom uređaju može iskoristiti za rootovanje uređaja. Zasluge za ovo otkriće idu istraživaču Robertu Baptistu koji koristi pseudonim Eliot Alderson.
Alderson je na OnePlus uređajima pronašao aplikaciju koja služi za fabričko testiranje uređaja a koja može biti iskorišćena za dobijanje “root pristupa” telefonu. To znači da bi napadač u tom slučaju imao pristup svemu u operativnom sistemu i dozvolu da menja softver uređaja. Aplikacija koju je otkrio Alderson nosi naziv “Engineer Mode”.
On kaže da je započeo svoju istragu nakon što je izveštaj Krisa Mura o jednom drugom bezbednosnom problemu telefona ovog proizvođača koga je ovaj objavio u januaru ove godine, prošlog meseca dobio punu pažnju medija. Tako je Alderson saznao da OnePlus uređaji prikupljaju osetljive informacije od svojih korisnika i šalje ih šalju serverima kompanije, zajedno sa serijskim brojevima uređaja.
Alderson, koji i sam poseduje OnePlus 5, počeo je da ispituje operativni sistem kompanije počevši od izvornog koda OpDeviceManagera, aplikacije koja je odgovorna za prikupljanje telemetrijskih podataka.
“Očekivano OPDeviceManager radi prilično loše stvari, pa sam nastavio da kopam po OnePlus aplikacijama”, kaže Alderson. “Posle nekog vremena, našao sam aplikaciju Engineer Mode. Bilo je samo pitanje vremena kada ću naći nešto zanimljivo u njoj.”
Engineer Mode se koristi dok je telefon još u fabrici i to da bi se proverilo da li uređaj radi ispravno.
Engineer Mode je bio sakriven iza lozinke, koju je Alderson sa istraživačima iz firme NowSecure uspeo brzo da krekuje. Lozinka je “angela”.
Alderson kaže da je ova aplikacija izgleda ostala na brojnim uređajima, ali nije jasno da li je OnePlus to uradio namerno ili je to bila slučajnost. Alderson tvrdi da je kompanija znala da je Engineer Mode ostao na OnePlus uređajima.
Engineer Mode je pronađen na nekoliko modela smart telefona koje proizvodi OnePlus, među kojma su OnePlus 3, OnePlus 3T i OnePlus 5. EngineerMode je Qualcommova aplikacija koju je OnePlus prilagodio. Kod backdoora je Qualcommov. Ali zadnja vrata na uređaju, po mišljenju Aldersona, možda nisu ostala otvorena zlonamerno, već zbog "lenjosti".
Ako želite da proverite da li vaš uređaj ima instaliran Engineer Mode idite u Settings > Apps > Menu > Show System apps. Ako otkrijete da je Engineer Mode instaliran, možete ga ukloniti sa uređaja.
I to nije sve. Izgeda da ima još uređaja koji se isporučuju sa preinstaliranim Engineer Modeom, a među njima su uređaji koji proizvode Lenovo i Motorola koji koriste Qualcommove čipove. I to možda nije konačan spisak.
U postu na forumima OnePlusa koji je objavio jedan od inženjera kompanije objašnjeno je da će deo Engineer Modea koji omogućava ono što tvrdi Alderson biti uklonjen sledećim ažuriranjem, kao i da Engineer Mode ne dozvoljava drugim aplikacijama potpune root privilegije.
Upitan na Twitteru da prokomentariše ova dešavanja, izvršni direktor kineske kompanije Karl Pei je rekao da istražuju problem.

Izdvojeno
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Pratite nas

Nagrade


Prijatelji



