





 Pratite nas preko RSS-a
Ostaci ransomwarea Cerber pronađeni u dve aplikacije u Google Play prodavnici
Mobilni telefoni, 03.03.2017, 00:30 AM
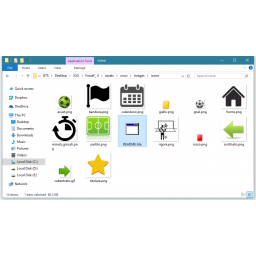
Poruke o otkupnini ransomwarea Cerber pronađene su u izvornom kodu dve aplikacije koje se mogu preuzeti iz Googleove prodavnice Play.
Aplikacije koje je otkrio stručnjak kompanije ESET Lukas Stefanko su Accechiamoli i ForzaFo, i one su delo italijanskog programera koji ih je napravio za navijače italijanskog fudbalskog kluba.
Aplikacije nisu same po sebi infektivne. Ipak, one su se pojavile na skeneru kompanije ESET tokom rutinske provere.
"Naš skener je pokupio ostatke ransomwarea Cerber, što je u redu za Windows malvere, ali ovo je detektovano u Android aplikaciji i to je ono što je neobično i pomalo čudno", kaže Stefanko.
On je analizirao ove aplikacije pokušavajući da utvrdi šta je to što je ESET-ov skener detektovao kao ransomware Cerber. Srećom, u pitanju je bila samo poruka o otkupnini na koju je reagovao skener.
Reč je o fajlu README.hta, koji Cerber ostavlja na inficiranim računarima.
Dakle, pomenute dve aplikacije su bezbedne za Android uređaje jer Cerber funkcioniše samo na Windows računarima.
Ne samo to, već nema opasnosti ni za korisnike Windowsa, jer ovakve poruke ne inficiraju računare. HTA (HTML) fajlovi se koriste za širenje ransomwarea, ali ovi fajlovi nemaju kod za napad.
Ne samo oni, već i svi drugu fajlovi - poruke o otkupnini su bezopasne. Antivirusi ipak detektuju ove fajlove kao znak postojeće infekcije, čak i kad su ti fajlovi bezopasni.
Poruke o otkupnini prikazuju samo instrukcije za plaćanje i oporavak fajlova. Verzija Cerbera čije su poruke o otkupnini pronađene u Android aplikacijama bila je aktivna u periodu od septembra do decembra prošle godine.
Postoje dva objašnjenja za ovaj slučaj. Stefanko kaže da je moguće da je programer sam imao problema sa infekcijom ransomwareom Cerber. Cerber ostavlja poruke o otkupnini u svakom folderu u kome se nalaze fajlovi koje je šifrovao. Žrtve mogu ukloniti ove poruke aplikacijom RansomNoteCleaner, ali tek pošto plate otkupninu. Programer ovih aplikacija verovatno nije koristio ni ovi, niti neki drugi program, pa su zato poruke o otkupnini ostale na njegovom računaru, i to u folderu sa ikonama aplikacije.
Drugo objašnjenje je da je dizajner ikona aplikacija imao probleme sa Cerberom. S obzirom da je naziv fajla README, većina onih koji bi preuzeli ikone bi verovatno mislili da on sadrži informacije o licenci za paket ikona, i verovatno ne bi ni otvorili fajl pre nego što ga prekopiraju na novu lokaciju.
Programer aplikacija verovatno nije primetio da je prekopirao poruku o otkupnini sa slikama u folder Android aplikacije.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



