





 Pratite nas preko RSS-a
Otkriven Ghost Push, malver koji dnevno inficira više od 60000 telefona
Mobilni telefoni, 21.09.2015, 01:00 AM
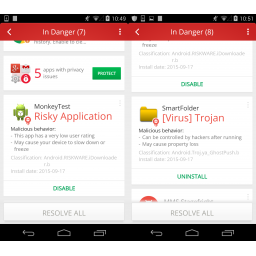
Cheetah Mobile, firma koja potpisuje popularne Android aplikacije kao što su Battery Doctor, Cleam Master, CM Browser, CM Security i CM Launcher, upozorila je na novi malver nazvan Ghost Push koji se u paketu sa različitim Android aplikacijama distribuira preko alternativnih prodavnica Android aplikacija, inficirajući više od 600000 novih korisnika dnevno.
Procene koje dolaze iz Cheetah Mobile govore da je malver do sada inficirao 14847 modela telefona 3658 proizvođača, i da je najviše inficiranih uređaja u istočnoj Evropi, Rusiji, Indiji, Meksiku, Venecueli, Bliskom istoku, jugoistočnoj Aziji i južnoj Kini.
Stručnjaci Cheetah Mobile kažu da su za Ghost Push saznali na forumima za podršku korisnika Androida na kojima su korisnici tražili pomoć kako bi uklonili neke aplikacije koje nisu mogli da deinstaliraju.
Analizirajući aplikacije na koje su se žalili korisnici na forumima, u Cheetah Mobile su otkrili malver koji se krije u njihovom kodu koji je uspeo da rootuje telefone žrtava i instalira se u ROM-u.
Na taj način, malver obezbeđuje sebi automatsko pokretanje posle svakog restartovanja telefona. To znači da pokretanje uređaja u safe modu ili vraćanje na fabrička podešavanja ne bi bili dovoljni da trajno uklone malver sa inficiranih Android telefona.
Cheetah Mobile je detektovao 39 aplikacija koje se distribuiraju preko nezvaničnih kanala koje se isporučuju korisnicima u paketu sa Ghost Push malverom.
Sporne aplikacije su Accurete Compass, All-star Fruit Slash, Amazon, Assistive Touch, Boom Pig, Daily Racing, Fast Booster, Fruit Slots, Happy Fishing, Hot Girls, Hot Video, Hubii News, Ice Browser, iTouch, iVideo, Indian Sexy Stories 2, Lemon Browser, Light Browser, Memory Booster, MonkeyTest, Multifunction Flashlight, PhotoClean, PinkyGirls, PronCLub, SettingService, Sex Cademy, Simple Flashlight, SmartFolder, Super Mario, Talking Tom 3, TimeService, WhatsWifi, WiFi Enhancer, WiFi FTP, Wifi Speeder, WordLock, XVideo i XVideo Codec Pack.
Za korisnike čiji su telefoni zaraženi malverom Ghost Push, Cheetah Mobile je obezbedio specijalnu aplikaciju nazvanu Stubborn Trojan Killer koja je dostupna u Google Play Store, kao i "korak po korak" uputstva koja mogu pomoći korisnicima koji žele da sami uklone malver.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



