





 Pratite nas preko RSS-a
Otkriven bag u WhatsApp koji otkriva lokaciju korisnika
Mobilni telefoni, 17.04.2014, 09:08 AM
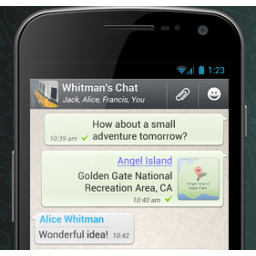
Ćaskanje sa prijateljima na WhatsApp trebalo bi da je bezbedno, jer je komunikacija između telefona i servera kompanije zaštićena sa SSL, što znači da je sve što preko ove aplikacije delite sa prijateljima zaštićeno od MitM (man-in-the-middle) napada.
Međutim, istraživači Grupe za sajber forenzička istraživanja i edukaciju otkrili su da popularni servis za razmenu poruka korisnika smart telefona preko koga se dnevno pošalje više od milijardu poruka ima relativno ozbiljan problem sa bezbednošću.
Naime, istraživači su otkrili da servis za deljenje lokacije WhatsAppa može otkriti lokaciju korisnika hakerima ili obaveštajnim službama.
Kada dele lokaciju na WhatsApp korisnici se najpre moraju locirati na Google Maps, a kada se pošalje lokacija korisnika podaci se preuzimaju sa Google Maps kao slika. Problem je u tome što slika nije šifrovana, što znači da napadač može u teoriji da presretne taj podatak tokom MitM napada.
Istraživači kažu da nisu mogli da presretnu sliku sve dok poruka nije poslata sa telefona, što znači da se slika ne zapravo ne preuzima sve dok se ne pošalje poruka.
Slika je dovoljna da otkrije približnu lokaciju korisnika, ali ovakav napad je moguć jedino kada su napadač i žrtva na istoj mreži kako bi MitM napad bio moguć. S obzirom na to, lokacija korisnika je napadaču i bez presretanja poruke manje-više očigledna.
Zbog ovog ograničenja dometa napada, ova ranjivost nije naročito opasna, ali s obzirom da se u poslednje vreme mnogo govori o zaštiti privatnosti, svaki servis teži ka tome da komunikaciju svojih korisnika zaštiti u meri u kojoj je to moguće.
Bag je već prijavljen timu za bezbednost WhatsAppa koji ga je ispravio najnovijom beta verzijom aplikacije koja je dostupna na web sajtu aplikacije.
Naredno izdanje aplikacije za sve platforme će rešiti ovaj problem, obećavaju iz WhatsAppa.
A kako bi mogao izgledati ovaj napad, možete pogledati na demo snimku koji su objavili istraživači:

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



