





 Pratite nas preko RSS-a
Otkriven malver na Google Play koji je predstavljan kao aplikacija za backup kontakata
Mobilni telefoni, 08.01.2015, 07:56 AM
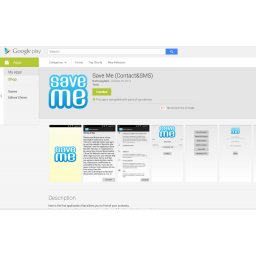
Istraživači firme Lookout nedavno su otkrili da aplikacija koja je predstavljana kao alat za zaštitu podataka sa Android uređaja ustvari krade informacije o telefonu i aktivnostima korisnika.
SocialPath je zlonamerni program koji je predstavljan kao pomoć korisnicima u zaštiti njihove privatnosti, odnosno kao alat koji navodno upozorava korisnika svaki put kada neka njegova fotografija bude postavljena negde na internetu.
Istraživači firme Lookout otkrili su jednu verziju ovog malvera u Play prodavnici aplikacija i odmah obavestili Google o tome. Google je spornu aplikaciju ubrzo uklonio sa Google Play.
Aplikacija koju na koju su upozorili istraživači nudila je nešto drugačiju uslugu korisnicima - backup kontakata korisnika. Korisnicima se obećavalo da će aplikaciji uskoro biti dodatke nove funkcionalnosti, kao što su čuvanje fotografija, video snimaka i drugih sadržaja, kojima korisnici mogu da pristupe u slučaju gubitka telefona.
SocialPath je uglavnom ciljao na korisnike Androida u Libanu, Sudanu i Omanu, ali su među žrtvama kampanje distribucije ovog malvera i korisnici iz Evrope, u kojoj je zabeleženo 7% ukupnog broja klikova na skraćene linkove koji su distribuirani preko Twittera i WhatsAppa. Da bi privukli korisnike da kliknu na link spameri su koristili poruke kao što je “I found your private photos here [link] click to see”, i slične. Linkovi su skraćivani pomoću Bit.ly servisa.
Da bi korisnik koji je dobio ovakvu poruku i kliknuo na link mogao da koristi servis, morao je da da niz privatnih informacija kao što su ime i prezime, email adresa, broj telefona, država u kojoj živi i lična fotografija.
Ovo nisu jedine informacije koje je malver slao serveru za komadnu i kontrolu (C&C). Malver je krišom prikupljao i druge informacije koje je izvlačio sa uređaja, kao što su kontakti, SMS poruke, detaljne informacije o pozivima, kao i informacije o uređaju.
U početku, tokom registracije korisnika, malver prikazuje svoju ikonu, ali kada se završi proces registracije, malver uklanja ikonu kako bi prikrio svoje prisustvo na telefonu.
Malver može da poziva bilo koji broj koji odredi C&C server, kao i da automatski prekine poziv posle određenog vremena. Iako istraživači nisu sigurni kako su autori malvera koristili ovu funkcionalnost u ovom slučaju, slična taktika je i ranije korišćena za zaradu od pozivanja premium brojeva, posle čega čega se brišu tragovi poziva da bi se prikrile aktivnosti malvera na telefonu.
Bez obzira sa kojim je ciljem korišćen SocialPath, kao alat za političku špijunažu ili u sklopu neke fišing šeme sa finansijskim motivima, stručnjaci savetuju korisnicima da budu posebno oprezni kada su u pitanju alati koje koriste za zaštitu svojih podataka.
Oprez, između ostalog, podrazumeva da se aplikacije preuzimaju samo od pouzdanih programera, da se obrati pažnja na ocene drugih korisnika, da se preuzimaju provereni i pouzdani programi, posebno ako je reč o alatima za zaštitu osetljivih informacija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



