





 Pratite nas preko RSS-a
Otkriven novi špijunski malver za Android
Mobilni telefoni, 04.04.2022, 10:00 AM
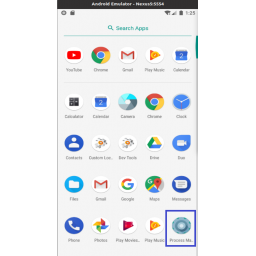
Istraživači iz Lab52 otkrili su zlonamerni APK pod nazivom “Process Manager” koji deluje kao špijunski softver za Android (spyware).
Ovaj ranije nepoznati malver za Android koristi istu infrastrukturu koju je ranije koristila ruska APT (APT - napredna perzistentna pretnja) grupa poznata kao Turla, iako ovaj malver za sada nije povezan ni sa jednom hakerskom grupom. Turla je ruska hakerska grupa koju podržava država, poznata po sajber špijunaži.
Kada se instalira, Process Manager pokušava da se sakrije na Android uređaju iza ikone u obliku zupčanika, pretvarajući se da je komponenta sistema.
Prilikom prvog pokretanja, aplikacija traži od korisnika da joj dozvoli da koristi čak 18 dozvola kao što su pristup gruboj lokaciji, pristup preciznoj lokaciji, pristup WiFi mreži, kameri, internetu, podešavanjima zvuka, evidenciji poziva, kontaktima, eksternoj memoriji, SMS porukama, snimanju zvuka i drugim.
Ove dozvole predstavljaju ozbiljan rizik za privatnost jer omogućavaju aplikaciji da dobije lokaciju uređaja, šalje i čita poruke, pristupa memoriji, snima slike kamerom i snima zvuk.
Nije jasno da li malver zloupotrebljava Uslugu pristupačnosti Androida da bi sebi dao navedene dozvole ili obmanjuje korisnika da ih odobri.
Nakon što dobije dozvole, spyware uklanja svoju ikonu i radi u pozadini a jedino što ga odaje je obaveštenje da Process Manager radi. Ovo je neobično za špijunski softver koji obično nastoji da bude skriven, posebno ako iza malvera stoji sofisticirana APT grupa.
Informacije koje spyware prikuplja šalju se u JSON formatu na komandni i kontrolni server koji se nalazi u Rusiji.
Kako se ovaj spyware distribuira za sada nije poznato. Ali ako iza malvera stoji grupa Turla, oni obično koriste društveni inženjering, fišing, “watering hole” napade itd.
Spyware preuzima dodatni payload na uređaj a tim Lab52 je otkrio da iz Googleove Play prodavnice preuzima apikaciju „Roz Dhan: Earn Wallet cash“. To je popularna aplikacija sa 10.000.000 preuzimanja koju malver preuzima verovatno zbog monetizacije, što je pomalo čudno s obzirom na to da je u pitanju malver fokusiran na sajber špijunažu. Zbog toga istraživači ne veruju da je ovo delo hakerske grupe koja radi za državu, poput Turle.
Korisnicima Android uređaja se savetuje da uvek pregledaju dozvole za aplikacije koje su dali, i da povuku one koje izgledaju previše rizično.

Izdvojeno
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
ToxicPanda 2.0 zaobilazi Android zaštite i cilja 349 finansijskih aplikacija

Android malver ToxicPanda dobio je nove funkcije koje mu omogućavaju da preuzme znatno veću kontrolu nad zaraženim uređajem, uključujući manipul... Dalje
Google uvodi Advanced Flow, novu zaštitu za instaliranje Android aplikacija izvan Play prodavnice

Google je počeo da uvodi novu zaštitu za Android korisnike koji instaliraju aplikacije izvan Google Play prodavnice, objavio je na Redditu portparol... Dalje
Apple upozorio korisnike u 110 zemalja da su mete napada špijunskim softverom

Apple je poslao novu seriju upozorenja korisnicima za koje veruje da su bili mete napada komercijalnim špijunskim softverom, a nova upozorenja sada s... Dalje
Pratite nas

Nagrade


Prijatelji



