





 Pratite nas preko RSS-a
Otkriven prvi slučaj zloupotrebe ''Master Key'' baga u Android aplikacijama
Mobilni telefoni, 25.07.2013, 08:43 AM
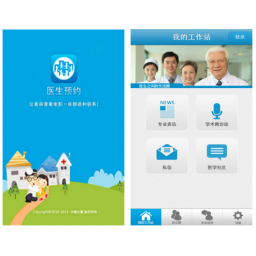
Stručnjaci kompanije Symantec pronašli su dve aplikacije za Android koje se distribuiraju u Kini i koje koriste „Master Key“ ranjivost koju su otkrili istraživači firme BlueBox Security koji su detalje o tome izneli u javnost početkom ovog meseca.
Iz Symantec-a kažu da je ovo prvi slučaj zloupotrebe ove ranjivosti za koji se zna.
„Master Key“ bag omogućava hakerima da menjaju kod bilo koje aplikacije bez menjanja njenog kriptografskog potisa što znači da je svaku legitimnu aplikaciju moguće pretvoriti u Trojanca koji se onda može koristiti za krađu podataka, stvaranje mobilne bot mreže ili preuzimanje potpune kontrole nad smart telefonom sa Google-ovim operativnim sistemom.
Prošle nedelje, stručnjaci firme BitDefender identifikovali su dve Android aplikacije na Google Play koje koriste ovu ranjivost, ali u slučaju ovih aplikacija nije se radilo o zloupotrebi baga već najverovatnije o grešci programera.
Međutim, aplikacije koje su otkrili stručnjaci Symantec-a na kineskom marketu su nesumnjivo zlonamerne.
Legitimne aplikacije kod kojih je „Master Key“ bag iskorišćen su namenjene kao pomoć korisnicima Androida u Kini koji treba da pronađu doktora kada imaju problem i da zakažu pregled. Međutim, prema rečima stručnjaka iz Symantec-a, hakeri su iskoristili propust u aplikacijama da instaliraju malver nazvan Android.Skullkey, koji krade podatke sa kompromitovanih Android telefona kao što su IMEI telefona i brojevi telefona, pregledava SMS poruke koje korisnik prima i šalje, šalje SMS poruke na premijum brojeve, onemogućava rad nekoliko kineskih aplikacija za zaštitu i omogućava hakerima daljinsku kontrolu uređaja.
U Symantec-u očekuju da će hakeri nastaviti da koriste ovu ranjivost kao sredstvo za infekciju Android uređaja. Zato stručnjaci ove kompanije savetuju korisnicima da preuzimaju aplikacije samo sa renomiranih i pouzdanih Android marketa.
Oni koji su preuzeli neku od zaraženih aplikacija mogu je ručno ukloniti iz menija za podešavanja.
BlueBox Security je ponudio korisnicima besplatni skener aplikacija koji otkriva da li je uređaj podložan ovakvim napadima ali i identifikuje aplikacije koje koriste „Master Key“ bag.
Druga mogućnost za zaštitu je preuzimanje aplikacije ReKey koju su razvili stručnjaci firme Duo Security i koja preuzima zakrpu od Google-a i primenjuje je na način koji nije štetan po uređaj. Međutim, ova aplikacija radi samo na root-ovanim uređajima. I ova aplikacija, koja je trenutno u fazi testiranja, otkriva aplikacije koje zloupotrebljavaju „Master Key“ ranjivost ako korisnik pokuša da ih instalira.
Google je već objavio zakrpu za „Master Key“ bag i prosledio je proizvođačima Android uređaja, ali će proći još mnogo vremena pre nego što svi proizvođači i mobilni operateri distribuiraju zakrpu svojim korisnicima.
Za razliku od Apple-a koji ažuriranja dostavlja direktno korisnicima svojih uređaja, ažuriranje Androida je spor proces koji je već dugo predmet kritika stručnjaka i samih korisnika Androida. Prema procenama Duo Security, više od polovine Android uređaja je ranjivo i to zbog prisustva najmanje jedog poznatog propusta u operativnom sistemu uređaja.
Sudeći po dosadašnjoj istoriji distribucije zakrpa, ranjivost koju su otkrili stručnjaci Bluebox-a neće biti zakrpljena i opstaće na mnogim uređajima još dugo, posebno kada je reč o starijim modelima koji više nemaju podršku proizvođača.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



