





 Pratite nas preko RSS-a
Otkriveno više od 60.000 lažnih verzija popularnih Android aplikacija koje krišom instaliraju malver
Mobilni telefoni, 07.06.2023, 09:30 AM
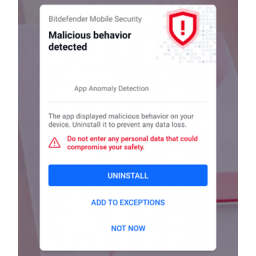
Kompanija Bidefender pronašla je čak 60.000 aplikacija koje krišom instaliraju reklamni softver (adware) na mobilne uređaje.
Aplikacije koje su otkrivene zahvaljujući novoj funkciji detekcije anomalija u softveru Bitdefender Mobile Security bile su neprimećene punih šest meseci. Stručnjaci rumunske kompanije kažu da je broj ovakvih aplikacija verovatno daleko veći.
Veruje se da je distribucija aplikacija započela u oktobru prošle godine a primarne mete kampanje su korisnici u SAD, Južnoj Koreji, Brazilu, Nemačkoj, Velikoj Britaniji i Francuskoj.
Aplikacija, poput lažnih programa za zaštitu, igrica sa otključanim opcijama, besplatnog VPN softvera, Netflixa, lažnih tutorijala, YouTube/TikToka bez reklama, vremenske prognoze, PDF čitača i drugih, nije bilo u Googleovoj Play prodavnici već na sajtovima koji se pojavljuju u rezultatima Google pretrage kada ljudi traže takve vrste aplikacija koje su u stvari modifikovane originalne aplikacije sa otključanim funkcionalnostima. Sa takvih sajtova žrtve su preuzimale APK-ove, Android pakete koji vam omogućavaju da ručno instalirate mobilne aplikacije.
Kada je aplikacija instalirana, ne pokreće se automatski već se, umesto toga, oslanja na korisnika i podrazumevani tok instalacije Android aplikacije, koji podstiče korisnike da otvore aplikaciju nakon što je instalirana. Aplikacije nemaju ikonu i nalaze se uvek na dnu liste instaliranih aplikacija, što otežava uočavanje. To što aplikacija nema ikonu znači da ako korisnik ne pokrene aplikaciju nakon što je instalirana, verovatno neće biti pokrenuta ni nakon toga.
Ako se pokrene, aplikacija će prikazati poruku o grešci u kojoj se navodi da je „Aplikacija nedostupna u vašem regionu. Dodirnite OK da biste je deinstalirali.“
Međutim, aplikacija se neće deinstalirati, već jednostavno miruje neko vreme pre nego što se pokrene kada se uređaj pokrene ili kada je uređaj otključan.
Kada se pokrene, aplikacija će kontaktirati server napadača i preuzeti URL-ove oglasa koji će biti prikazani u mobilnom pretraživaču ili kao WebView oglas preko celog ekrana.
Ove aplikacije trenutno se koriste samo za prikazivanje reklama, ali Bitdefender upozorava da bi napadači, kojima je u ovom trenutku cilj zarada od reklama, lako mogli da promene taktiku i zamene URL adrese adwarea opasnijim veb sajtovima, što bi moglo rezultirati preuzimanjem mnogo opasnijih malvera, kao što su bankarski trojanci ili ransomware.
Iako je samo prošle nedelje na Google Play otkriveno skoro 200 aplikacija zaraženih trojancem SpinOK, Googleova prodavnica aplikacija za Android je još uvek daleko bezbednija opcija od drugih. Instaliranje Android aplikacija sa drugih veb sajtova je često recept za nevolju, jer je to uobičajeni vektor infekcije uređaja malverom.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



