





 Pratite nas preko RSS-a
Pametni Android malver se vraća i posle restartovanja ili čišćenja uređaja antivirusom
Mobilni telefoni, 18.02.2020, 03:30 AM
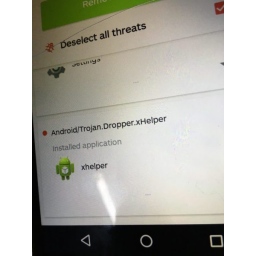
xHelper je malver za Android za koji se zna već neko vreme, a proizvođač antivirusnog softvera kompanija Malwarebytes ga je prvi put primetio u maju prošle godine. Od tada, većina antivirusnih aplikacija je dodala detekciju xHelpera, što bi trebalo da znači da je većina uređaja zaštićena od ovog malvera.
Međutim, ispostavilo se da je čišćenje uređaja od ovog malvera teže nego što se mislilo, jer se xHelper i dalje vraća čak i nakon resetovanja ili čišćenja uređaja antivirusom.
Malwarebytes kaže da xHelper koristi Google Play da bi opstao na uređaju i nakon resetovanja ili čišćenja antivirusom.
„Google Play nije zaražen malverom. Međutim, nešto unutar Google Playa je pokrenulo ponovnu infekciju - možda nešto što je bilo u memoriji. To nešto bi takođe moglo koristiti Google Play kao dimni ekran, lažirajući ga kao izvor instaliranja malvera, iako ustvari dolazi sa nekog drugog mesta“, objašnjava Malwarebytes u novoj analizi malvera.
Malwarebytes detaljno opisuje slučaj kupca čiji je uređaj bio zaražen xHelperom. Posle detaljnijeg pregleda fajlova sačuvanih na kompromitovanom Android telefonu, otkriveno je da je trojanac dropper ugrađen u APK koji se nalazi u direktorijumu nazvanom com.mufc.umbtts.
Istraživači još uvek ne znaju kako se Google Play koristi za pokretanje infekcije.
„Evo zbunjujućeg dela: Nigde se na uređaju ne pojavljuje da je instaliran Trojan.Dropper.xHelper.VRW. Verujemo da je instaliran, pokrenut i deinstaliran ponovo u roku od nekoliko sekundi kako bi izbegao otkrivanje - sve od nečeg što je pokrenuto iz Google Playa. Kako se to dešava još uvek nije poznato“, objašnjavaju istraživači Malwarebytesa.
Da bi uklonili infekciju, korisnici prvo moraju da onemoguće Google Play prodavnicu, a tek potom pokrenu skeniranje uređaja antivirusom. U suprotnom, malver će se i dalje vraćati, uprkos tome što je naizgled uklonjen.
Foto ilustracija: Malwarebytes

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



