





 Pratite nas preko RSS-a
Pet godina pošto je Adobe odustao od Flasha, korisnici i dalje instaliraju lažni Flash Player za Android
Mobilni telefoni, 20.02.2017, 00:30 AM
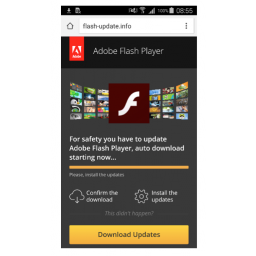
Neverovatno je da pet godina pošto je kompanija Adobe objavila da će prestati da razvija Flash Player za Android, korisnici i dalje instaliraju nepostojeći softver, koji je u skoro svim slučajevima malver.
Nažalost, ovo se stalno dešava. Maliciozne aplikacije maskirane u Adobe Flash i dalje su najjednostavniji i najefikasniji način za širenje mobilnih malvera, koji se nalaze kao mamac pored namenskih video plejera za gledanje porno filmova.
Prethodnih godina bezbroj puta smo bili svedoci pokušaja da se prevare korisnici da preuzmu bankarske trojance, adware, trojance za daljinski pristup (RAT) na Android uređaje.
Broj slučajeva u kojima se koristi lažni Flash Player za Android kao mamac za širenje malvera je zapanjujući. Skoro da ne prođe nedelja bez bar jednog ovakvog primera.
Najnoviji je onaj koji su prošle nedelje otkrili bezbednosni istraživači iz kompanije ESET.
Maliciozna aplikacija, maskirana u Flash za Android, ponuđena je kao automatsko preuzimanje korisnicima koji završe na sajtu flash-update[.]info.
Na ovaj sajt korisnici dospevaju posle preusmeravanja sa malicioznih porno sajtova, ili preko spama na društvenim mrežama. Kao i mnogo puta pre, korisnicima je rečeno da moraju da ažuriraju Flash Player da bi mogli da vide sadržaj.
Korisnici koji preuzmu i instaliraju lažnu Flash aplikaciju inficiraju svoje uređaje malverom downloaderom, koji može da preuzima različite vrste malvera na uređaje, u zavisnosti od instrukcija koje dobije sa komandno-kontrolnog servera.
Tokom procesa instalacije, svrha aplikacije se menja, pa se žrtva obaveštava da instalira aplikaciju koja produžava trajanje baterije. Uprkos tome, verovatno postoje korisnici koji ne bi odustali od instalacije.
Iako su do sada mnogi korisnici saznali da Flash za Android ne postoji, postoji još jedan problem.
Korisnici koji nasedaju na ovakve trikove obično su vrlo nemarni prema bezbednosti svojih uređaja.
Niko od korisnika ne bi mogao da inficira svoj mobilni uređaj na ovakav način da nije isključio opciju koja je u funkciji zaštite Androida a koja sprečava korisnike da instaliraju aplikacije koje se nalaze izvan Googleove prodavnice Play.
Jedini način da se korisnici zaštite od infekcija do kojih dolazi na ovakav način je edukacija. Dakle, ne instalirajte Flash na Androidu, jer ne postoji, i ne instalirajte aplikacije koje nisu u Play prodavnici.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



