





 Pratite nas preko RSS-a
Ponovo pronađen malver u Google Play prodavnici
Mobilni telefoni, 06.05.2016, 01:00 AM
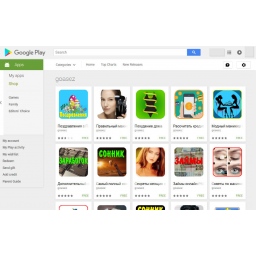
Stručnjaci kompanije McAffe pronašli su u Google Play prodavnici na desetine Android aplikacija inficiranih malverom Android/Clicker.G. Za sada malver cilja samo korisnike koji govore ruski.
Većina inficiranih aplikacija nije preuzeta više od 5000 puta. Neke od njih čak imaju i dobre ocene.
Kada se ove aplikacije nađu na Android uređajima, malver čeka šest sati pre nego što počne da se ponaša zlonamerno.
Android/Clicker.G je adware. Svaka dva minuta malver prikazuje iskačući prozor sa reklamama ili traži od korisnika da preuzmu sistemsko ažuriranje ili druge aplikacije sa update-sys.android.com servisa.
Oni koji stoje iza ovog malvera nisu ni pokušali da sakriju svoje namere. Istraživači kažu da su pregledali izvorni kod ovih aplikacija i da maliciozni payload nije šifrovan da bi se zaštitio.
Aplikacije su tek od nedavno na Google Play, a postavio ih je korisnik “goasez”.
Nije jasno kako su kriminalci uspeli da izbegnu Googleov proces provere aplikacija i automatski skener Bouncer. McAffe je prijavio sve aplikacije koje su inficirane malverom Android/Clicker.G.
Kako izgleda, Google je već intervenisao i uklonio sve prijavljene aplikacije koje je postavio “goasez”.
Ovo nije prvi put da se maliciozne aplikacije pojave u Google Play prodavnici. Sam Google je u svom izveštaju o bezbednosti Androida koji sadrži podatke od prošle godine, priznao da je 0,15% svih aplikacija na Google Play sadržalo maliciozni kod.
Ove godine, početkom aprila pronađene su 104 maliciozne aplikacije infcirane spywareom Android.Spy.277. Krajem februara otkrivene su 343 Android aplikacije inficirane malverom Porn Clicker koji je krišom otvarao nevidljivi prozor browsera da bi pristupao pornografskim web sajtovima i kliktao na reklame.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



