





 Pratite nas preko RSS-a
Popularna aplikacija Flash Keyboard krišom prikuplja podatke korisnika i prikazuje reklame
Mobilni telefoni, 05.07.2016, 07:30 AM
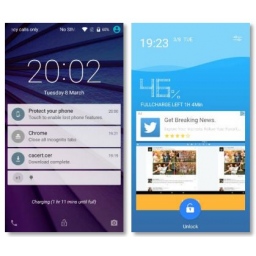
Google je uklonio jednu od 20 najpopularnijih aplikacija iz Play prodavnice pošto su stručnjaci britanske firme Pentest otkrili (pdf) da ta aplikacija krši pravila Googleove prodavnice.
Inženjeri Pentesta su utvrdili da je aplikacija tražila dozvole koje joj nisu neophodne. Ona je tražila administratorske privilegije da bi otežala deinstaliranje, prikazivala oglase i tako uzurpirala ekran uređaja, i prikupljala i prebacivala informacije korisnika trećoj strani bez dozvole korisnika.
Naziv sporne aplikacije je Flash Keyboard, a pre nego što je uklonjena iz Play prodavnice bila je rangirana kao 11. najpopularnija aplikacija u Googleovoj prodavnici, sa više od 50 miliona preuzimanja.
Aplikacija je tražila pristup Bluetooth konekciji telefona, geolokaciji ili Wi-Fi statusu.
Aplikacija je tražila pristup za zaustavljanje pozadinskih procesa, čitanje SMS poruka i uklanjanje obaveštenja o preuzimanjima.
Stručnjaci Pentesta kažu da nema razloga da jedna ovakva apliakcija zahteva takve dozvole.
Pentest je utvrdio i da Flash Keyboard traži administratorske privilegije i da koristi ove privilegije da bi preuzela ekran uređaja i prikazivala reklame.
Flash Keyboard je prikupljala informacije o korisnicima i slala ih serverima u SAD, Holandiji i Kini.
Ove informacije uključuju informacije o proizvođaču uređaja, broju modela uređaja, verziji Androida, email adresi, SSID, MAC, IMEI, mobilnoj mreži, GPS koordinatama, informacije o Bluetoothe uređajima u blizini i proksijima.
Aplikacija je, prema mišljenju stručnjaka Pentesta, kršila pravila koja se odnose na obmanjivanje korisnika zato što je oponašala funkcionalnost operativnog sistema zamenjujući postojeći zaključani ekran svojim sopstvenim na kome je prikazivala reklame, ažurirala se i namerno krila obaveštenja operativnog sistema koja bi upozorila korisnika na ažuriranje, slala informacije o uređaju korisnika trećoj strani bez njegovog znanja, i otežavala deinstalaciju.
Google je uklonio aplikaciju odmah posle prijave koja je stigla iz Pentesta, a ubrzo je programer napravio i predao Play prodavnici drugu aplikaciju nazvanu Flash Keyboard - Lite. U ovom trenutku je aplikacija Flash Keyboard opet dostupna u Play prodavnici.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



