





 Pratite nas preko RSS-a
Povezivanje iPhonea sa laptopom čini telefon podložnim napadima
Mobilni telefoni, 20.04.2018, 10:30 AM
Prošli su dani kada se iPhone smatrao najsigurnijim pametnim telefonom na tržištu. Sve je više izveštaja koji ukazuju na slabosti ili greške koje omogućavaju pristup ličnim podacima korisnika.
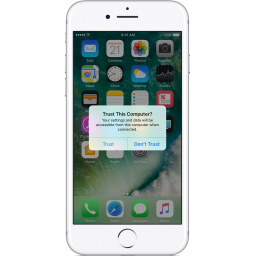
Da li ste nekad iskoristili laptop prijatelja da biste napunili bateriju svog iPhonea i pri tom dobili poruku sa pitanjem da li verujete tom računaru? Ako odgovorite potvrdno, računar će moći da pristupi podešavanjima vašeg telefona i podacima dok su uređaji povezani.
Stručnjaci kompanije Symantec otkrili su bag koji može omogućiti napadaču da pristupi podacima sačuvanim na iPhoneu, da instalira malver ili čak da vidi šta se dešava na ekranu u realnom vremenu povezivanjem telefona sa laptopom kome korisnik veruje.
Metoda se zove "trustjacking" i oslanja se na način na koji iPhone rukuje sa dozvolama nakon što je povezan sa računarom.
Kada priključite iPhone na USB port računara, od vas će biti zatraženo da kažete da li verujete uređaju ili ne. Potvrdnim odgovorom ustvari dajete dozvolu za pristup podacima sačuvanim na uređaju. Time je vaš iPhone podložan ozbiljnim napadima sve dok je povezan na istu Wi-Fi mrežu na kojoj je i napadač. Naime, odobravanje pristupa iPhoneu a zatim odvajanje telefona od računara ne garantuje da ste sigurni.
Ovo otkriće su u sredu na RSA konferenciji o bezbednosti koja se održava u San Francisku prezentovala dvojica istraživača kompanije Symantec, Adi Šarabani, potpredsednik za bezbednost modernog operativnog sistema, i Roj Iarči, vođa tima za istraživanja. Njih dvojica tvrde da kada jednom date dozvolu, sve je moguće.
Prezentacija istraživača Symanteca bila je uglavnom fokusirana na funkciju iTunes Wi-Fi Sync, alat koji omogućava iOS uređajima sinhronizaciju sa desktop iTunes preko Wi-Fi. Da biste to omogućili, morate fizički povezati mobilni sa računarom, izjasniti se da iOS uređaj može verovati računaru i zatim omogućiti iTunes Wi-Fi Sync sa računara. Posle toga, ova dva uređaja mogu se sinhronizovati i komunicirati kad god su na istoj Wi-Fi mreži bez ikakvog odobrenja sa iPhonea ili iPada.
To je korisna funkcija kada se koristi onako kako je to predviđeno, ali ona može biti zloupotrebljena ako napadač na primer koristi maliciozni računar, i ako prevari ljude da povežu svoje uređaje i daju dozvolu za pristup.
Kada se uspostavi pouzdana Wi-Fi Sync veza, napadači ne samo da mogu da rade sinhronizaciju, već mogu i da instaliraju malver na telefonu, da pokrenu backup da bi prikupili podatke kao što su fotografije, informacije o aplikacijama, SMS poruke itd. Oni mogu i da gledaju ekran uređaja pomoću snimaka ekrana koji se šalju na računar napadača. A mogu se i pritajiti, toliko dugo dok se njihov status poverenja ne zaboravi i tek onda u nekoj budućnosti izvesti napad.
Šarabani kaže da su bag otkrili greškom.
"Roj je istraživao i priključio svoj iPhone na svoj računar kako bi mu pristupio. Ali slučajno je shvatio da on zapravo nije povezan sa svojim telefonom. Bio je povezan sa telefonom jednog od članova njegovog tima koji je povezao svoj mobilni uređaj sa Rojovim računarom nekoliko nedelja ranije. Tako je Roj počeo da istražuje šta bi tačno mogao da uradi ako bi bio napadač", objasnio je inženjer Symanteca.
Apple je odbio da komentariše tvrdnje istraživača Symanteca, ali se kompanija izgleda slaže sa njima.
Kada su upozorili Apple na bag koji su otkrili, kompanija je dodala još jedan zahtev u iOS 11 - zahtev za lozinku, kao deo autorizacije za novi uređaj koji dobija status pouzdanog. Međutim, Symantecovi inženjeri kažu da kompanija time zapravo nije rešila problem.
"Iako cenimo ono što je Apple preduzeo, želeli bismo da istaknemo da to ne rešava Trustjacking na celovit način", zaključio je inženjer Symanteca Roj Iarki. Istraživači kažu da je nerazumno da u potpunosti ostavite izbor korisniku, posebno zbog toga što se autorizacija nastavlja na neodređeno vreme pošto se uspostavi. Takođe, trenutno nema načina da vidite listu uređaja koji imaju status poverenja.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



