





 Pratite nas preko RSS-a
Proizvođači Android uređaja uhvaćeni kako lažu korisnike o zakrpama i bezbednosti uređaja
Mobilni telefoni, 16.04.2018, 01:00 AM
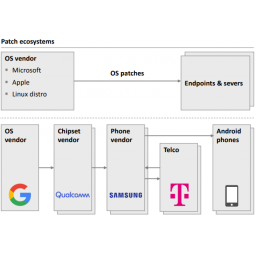
Veliki broj proizvođača Android uređaja preskače zakrpe za bezbednosne propuste koje Google objavljuje svakog meseca, ali laže korisnike o tome, tvrdi istraživački tim iz nemačke firme Security Research Lab (SRL).
Google svakog meseca izdaje zakrpe za propuste u Androidu. Proizvođač Androida objavljuje zakrpe za proizvođače Android uređaja i čipova, a oni dodaju sopstvene ispravke, u zavisnosti od verzije Androida koje se isporučuju sa svakim pametnim telefonom.
Govoreći na konferenciji posvećenoj bezbednosti HackInTheBox održanoj u Amsterdamu, istraživači SRL-a su rekli da proizvođači Android uređaja lažu kada su u pitanju zakrpe.
Tokom protekle dve godine, istraživači SRL-a Karsten Nol i Jakob Lel su analizirali sadržaj bezbednosnih ispravki koje su isporučili najveći proizvođači Android uređaja.
Oni su otkrili da neki proizvođači tvrde da isporučuju najnovije bezbednosne ispravke, ali da ustvari mnogi preskaču da instaliraju neke zakrpe na korisničkim uređajima iz nepoznatih razloga.
"Naša velika studija o Android telefonima otkriva da većina proizvođača Android uređaja stalno zaboravlja da uključi neke zakrpe, ostavljajući delove ekosistema izložene osnovnim rizicima", rekli su istraživači tokom svog izlaganja.
Neki proizvođači uređaja su gori od drugih, i nedostaje im četiri ili više zakrpa, dok istovremeno tvrde da imaju ažurirane uređaje.
Kao jedan od razloga za to istraživači navode proizvođače čipova. Istraživači su primetili da jedna od kompanija, kompanija Mediatek, često zaostaje za 9-10 zakrpa.
Ovo je stvorilo usko grlo za mnoge proizvođače uređaja koji su bili spremni da pošalju zakrpe za određeni OS Android, ali nisu imali ispravke za firmware od proizvođača čipova.
Svaki put kada ažurirane verzije OS dođu do korisničkih uređaja, menja se "Nivo bezbednosne zakrpe za Android" u podešavanjima telefona u odgovarajući mesec i godinu Googleovog sigurnosnog biltena za koji su primenjene zakrpe. Zato se dešava da proizvođači uređaja tvrde da imaju neki "nivo bezbednosne zakrpe" ali im zapravo nedostaju neke zakrpe za taj nivo.
Ali ne mogu se ni sve nedostajuće zakrpe pripisati neažurnim proizvođačima čipova, jer u nekim slučajevima nedostaju zakrpe za koje su odgovorni sami proizvođači Android uređaja.
SRL je objavila aplikaciju u Google Play prodavnici pod imenom SnoopSnitch pomoću koje korisnici mogu analizirati svoj uređaj i koja im može reći koje im zakrpe nedostaju i da li je njihov uređaj zaista ažuriran kako to možda tvrdi "nivo bezbednosne zakrpe" u podešavanjima uređaja.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



