





 Pratite nas preko RSS-a
Ransomware traži od korisnika Androida da izgovore kod za otključavanje telefona
Mobilni telefoni, 02.03.2017, 01:00 AM
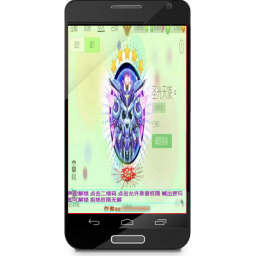
Izgleda da su se hakeri malo poigrali sa kodom jednog već dobro poznatog ransomwarea za Android pa nova verzija malvera koju su otkrili istraživači iz kompanije Symantec sada traži od žrtava da izgovore kod koji šalju napadači da bi otključali inficirane uređaje.
Reč je o ransomwareu Android.Lockdroid.E koji je prvi put primećen pre godinu dana.
Kada se uređaj inficira ransomwareom Android.Lockdroid.E, žrtvi će biti prikazano obaveštenje na kineskom o tome šta se dogodilo, sa instrukcijama kako otključati uređaj. Obaveštenje sadrži i ID QQ servisa za razmenu poruka preko koga je moguće dobiti uputstvo kako platiti otkupninu i dobiti kod za otključavanje uređaja.
To nije moguće uraditi sa inficiranog uređaja, jer je on zaključan, već sa nekog drugog. Žrtve moraju da pritisnu dugme za aktiviranje funkcionalnosti prepoznavanja govora da bi malver mogao da uporedi izgovoreni kod sa očekivanom lozinkom.
Malver čuva sliku zaključanog ekrana i odgovarajući kod do koga je moguće doći, kažu istraživači iz Symananteca, ali u svakoj novoj infekciji koristi se drugačija lozinka.
Ovo nije prvo eksperimentisanje sa ovim ransomwareom. Svojevremeno se pojavila verzija ovog ransomwarea sa 2D bar kodom koji su žrtve morale da skeniraju drugim uređajem da bi se prijavile na aplikaciju za razmenu poruka i dobile informacije o tome kako da plate otkupninu. Međutim, ta verzija je imala problem sa bar kodom, a i ova nova ima nekoliko bagova koji otežavaju prepoznavanje izgovorene lozinke.
Ipak, nema sumnje da će oni koji stoje iza ovog malvera i ubuduće pokušavati sa novim rešenjima da bi metod izvlačenja novca od žrtava doveli do savršenstva.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



