





 Pratite nas preko RSS-a
Reklame za lažni antivirus u aplikacijama za Android
Mobilni telefoni, 22.04.2013, 07:39 AM
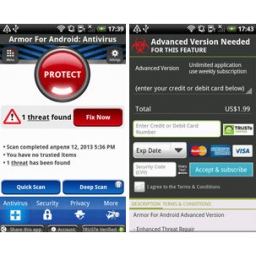
Lažni antivirusi imaju novu pozornicu za svoje predstave - Android mobilne uređaje. Ruska firma Doctor Web otkrila je novog Trojanca koji obaveštava potencijalne žrtve da moraju da plate ukoliko žele da uklone viruse sa svojih uređaja.
Malver „Android.Fakealert.4.origin“ je aktivan od oktobra prošle godine. Najnovija prevara u režiji ovog malvera je prilično kompleksna. Ona uključuje nekoliko Android aplikacija koje prikazuju reklame, u pokušaju da se korisnici navedu da skeniraju svoje mobilne uređaje. Kao i uvek kad iza prevara stoje lažni antivirusi, i ovaj malver pronalazi nepostojeće viruse na skeniranom uređaju, onda kada korisnik prihvati ponudu iz reklame, i zatim pokušava da ubedi korisnika da sa sajta na koji je preusmeren preuzme lažni antivirus.
Malveri za Android koji se maskiraju kao antivirusi programi za ovu platformu nisu novost, kao ni reklame u aplikacijama za Android uz pomoć kojih se distribuiraju malveri. Novost je da ovoga puta ta dva idu zajedno.
Lažni antivirusi su već godinama dobro poznati korisnicima Windows-a. Korisnici Androida tek treba na njih da se naviknu s obzirom da ih verovatno uopšte ne očekuju na svom Androidu.
Stručnjaci Doctor Web-a preporučuju korisnicima Androida da budu skeptičniji kada je reč o reklamama koje prikazuju aplikacije, kao i da koriste pouzdane antivirusne programe. Ukoliko nameravate da instalirate antivirusni program za Android, neka to bude neki sa Google Play marketa, a ne neki koga ste pronašli preko reklame u nekoj aplikaciji.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



