





 Pratite nas preko RSS-a
SMS Trojanac prerušen u Firefox za Android
Mobilni telefoni, 04.07.2012, 10:38 AM
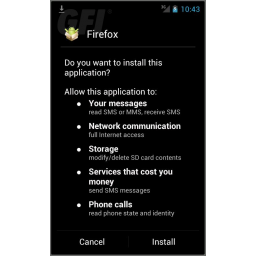
Ako vam nije strano preuzimanje aplikacija sa nezvaničnih online Android marketa, onda se, između ostalog, čuvajte malvera koji se predstavlja kao brauzer Firefox.
Autori ovog SMS Trojanca otkrivenog na ruskim Android marketima koriste interesovanje korisnika Androida za nedavno objavljenu oficijelnu ne-beta verziju verziju Firefox-a za ovaj operativni sistem. Firefox za Android objavljen je na Google Play 26. juna.
Tri .APK fajla su za sada prepoznata kao zlonamerna: f7sleep45feed_installer.apk (183 KB), Firefox-install.apk (465 KB) i Mozilla_Firefox_Android_install.apk (388 KB). Ipak, treba imati na umu da se nazivi fajlova kao i njihova veličina mogu menjati.
Malver prerušen u Firefox je verzija Trojanca Boxer koji, kada se instalira, krišom šalje SMS poruke na nekoliko brojeva koji se naplaćuju po takozvanoj premijum tarifi.
Trojanac Boxer pojavio se maskiran u aplikaciju Instagram ubrzo po objavljivanju legitimne verzije aplikacije na Google Play.
Savet stručnjaka Singi Inženjeringa je da aplikacije za Android preuzimate sa legitimnih sajtova kao što je Google Play i da u podešavanjima telefona isključite opciju “Unknown sources” koja omogućava preuzimanje i instalaciju aplikacija sa sumnjivih lokacija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



