





 Pratite nas preko RSS-a
Sajber kriminalci koriste fišing i Android malver Marcher za napade na korisnike banaka
Mobilni telefoni, 08.11.2017, 11:30 AM
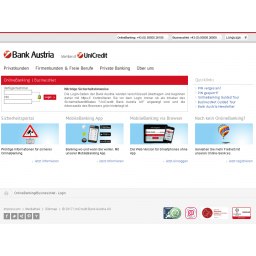
Stručnjaci iz firme Proofpoint upozorili su na napade na korisnike Androida u kojima se koristi fišing i bankarski trojanac sa ciljem krađe finansijskih informacija.
U napadu se koristi malver Marcher koji je prvi put primećen 2013. godine kada je napadao ruske korisnike Google Play prodavnice. Još u to vreme autori ovog trojanca su mu omogućili globalni domet jer je postao dostupan kao usluga (malware-as-a-service).
Napad na koji sada upozoravaju stručnjaci Proofpointa usmeren je na klijente austrijskih banaka. Napad počinje sa fišing emailom koji sadrži skraćeni link koji, kada se klikne na njega, preusmerava na stranicu koja imitira stranicu Bank Austria. Oni koji stoje iza ovog lažnog web sajta registrovali su različite domene koje sadrže "bankaustria" u nazivu, kako bi se žrtve ubedile da su na pravom sajtu.
Ako primalac emaila unese svoje podatke, od njega će biti zatraženo da se prijavi sa svojom email adresom i telefonskim brojem. U tom trenutku, nakon što su podaci snimljeni, stranica će zatražiti instalaciju aplikacije za mobilne uređaje, sa naglaskom da je to neophodno.
Aplikacija je naravno lažna te ne može biti hostovana u Googleovoj zvaničnoj prodavnici aplikacija. Zato se od korisnika traži da u podešavanjima mobilnog uređaja omogući instalaciju aplikacija iz nepoznatih izvora. Ta dozvola će omogućiti instalaciju Marcher malvera.
Aplikacija će, između ostalih, tražiti dozvole da poziva telefonske brojeve, čita kontakte, čita i piše poruke, menja postavke i primorava uređaj na zaključavanje. Kada se instalira, malver će imitirati ikonu Bank Austria. Pored toga što funkcioniše kao bankarski trojanac, malver će takođe zatražiti informacije o kreditnoj kartici kad god korisnik otvara aplikacije kao što je Play Store.
Podaci kompanije Proofpoint pokazuju da je gotovo 20.000 ljudi naselo na prevaru i predalo infromacije o svojim bankovnim računima sajber kriminalcima koji stoje iza ovog napada. Žrtava ima i među korisnicima drugih banaka u Austriji.

Izdvojeno
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
ToxicPanda 2.0 zaobilazi Android zaštite i cilja 349 finansijskih aplikacija

Android malver ToxicPanda dobio je nove funkcije koje mu omogućavaju da preuzme znatno veću kontrolu nad zaraženim uređajem, uključujući manipul... Dalje
Pratite nas

Nagrade


Prijatelji



