





 Pratite nas preko RSS-a
Samsapo: Android Trojanac koji se širi kao kompjuterski crv
Mobilni telefoni, 05.05.2014, 10:23 AM
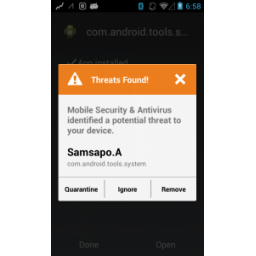
Stručnjaci kompanije ESET otkrili su prošle nedelje novi malver za Android nazvan Android/Samsapo.A koji koristi tehniku širenja sličnoj onoj koju koriste kompjuterski crvi.
Glavna karakteristika svih kompjuterskih crva je da koriste manje-više automatizovani mehanizam za širenje i pronalaženje novih žrtava. Kompjuterski crvi se obično šire sakriveni u prilozima emailova, preko prenosivih medija, linkova u emailovima, instant mesindžerima ili preko poruka na Facebooku i drugim društvenim mrežama.
Kompjuterski crvi se oslanjaju i na društveni inženjering kako bi se korisnici prevarili i ubedili da otvore link ili prilog u emailovima i tako pokrenuli malver.
Android/Samsapo.A takođe spada u katergoriju crva. Kada se pokrene na Android uređaju, on šalje SMS poruku sa pitanjem: “Da li je ovo tvoja fotografija?” Poruku ove sadržine koja uključuje i link za zlonamerni APK fajl šalje se svim kontaktima u telefonu.
Tehnika, dakle, nije nova, bar kad je reč o malverima namenjenim Windowsu, ali jeste neouobičajena za Android.
Samsapo se pretvara da je sistemski program (“com.android.tools.system v1.0”), nema grafički korisnički interfejs niti ikonu. Ovaj zlonamerni program se ponaša kao downloader koji može da preuzima dodatne, zlonamerne fajlove sa određenih adresa. Pored toga, Samsapo deluje i kao spyware koji može da šalje podatke sa uređaja udaljenom serveru, uključujući lične informacije korisnika, brojeve telefona i SMS poruke. Malver ima i kapacitete SMS Trojanca pa registruje telefonski broj na skupe SMS servise. Pored toga, on blokira i telefonske pozive i može da menja podešavanja alarma uređaja.
Samsapo se za sada uglavnom širi na Android uređaje ruskih korisnika. Međutim, treba imati na umu da nije nemoguće da se malver pojavi i u drugim regionima sveta.
Da bi se zaštitili korisnici bi, prema preporukama stručnjaka ESETa, trebalo da onemoguće instalaciju aplikacija iz nepoznatih izvora.
Budite oprezni i računajte na to da će sajber kriminalci možda nekad pokušati da prevare i vas.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



