





 Pratite nas preko RSS-a
Samsung greškom poslao upozorenja zbog kojih su ljudi mislili da su im uređaji hakovani
Mobilni telefoni, 21.02.2020, 05:00 AM
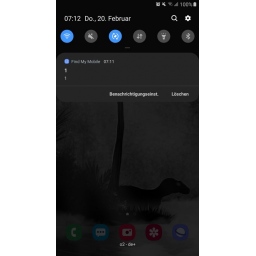
Samsung se izvinio korisnicima svojih pametnih telefona zbog upozorenja koje je greškom poslato a koje je navelo ljude da pomisle da su im uređaji hakovani.
Hiljade korisnika dobilo je upozorenje od Find My Mobile u četvrtak, u ranim jutarnjim satima. Mnogi korisnici su rekli da ih je upozorenje probudilo, dok su drugi rekli da su pomislili da su hakovani.
U saopštenju koje je izdao, Samsung je rekao da je upozorenje greškom poslato ograničenom broju uređaja.
Hiljade zbunjenih korisnika su na društvenim mrežama i Redditu objavili slike svojih ekrana, pitajući se šta bi to moglo da znači.
“Dobio sam upozorenje na Note 8. Uplašilo me je, mislio sam da je neko hakovao moj Samsung nalog i sada zna gde živim”, napisao je jedan korisnik Reddita. “Isto. Iskreno sam mislio da sam hakovan ili nešto tako”, napisao je drugi korisnik koji je takođe dobio upozorenje.
Uređaji na kojima se pojavilo ovakvo upozorenje imaju Android O ii novije verzije Androida, uključujući najnovije Galaxy S telefone, novi Z-Flip i neke Samsung tablete.
Upozorenje nije sadržalo nikakav smisleni tekst, već samo dva broja, dve jedinice, jednu ispod druge, a ako bi se kliknulo na to ne bi se dešavalo ništa.
Samsung je objavio da je upozorenje bilo rezultat internog testa i da nije nanelo nikakvu štetu telefonima koji su ga primili.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



