





 Pratite nas preko RSS-a
Sigurnosni skeneri u Google Play prodavnici kriju opasnog bankarskog trojanca
Mobilni telefoni, 14.04.2021, 09:30 AM
U Googleovoj zvaničnoj prodavnici aplikacija za Android otkrivene su aplikacije koje su predstavljene kao sigurnosni skeneri a koje zapravo inficiraju uređaje backdoorom koji prikuplja osetljive informacije.
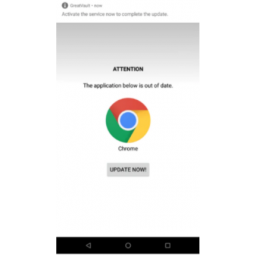
„Ove zlonamerne aplikacije podstiču korisnike da ažuriraju Chrome, WhatsApp ili PDF čitač, ali umesto da ažuriraju dotičnu aplikaciju, one preuzimaju potpunu kontrolu nad uređajem zloupotrebom usluge pristupačnosti“, navodi se u analizi koju je objavila kompanija McAfee.
Prošle godine, distributeri backdoora uspeli su da objave nekoliko aplikacija u Play prodavnici od kojih je većina dostigla između 1.000 i 5.000 instalacija. Aplikacija pod nazivom DefenseScreen preuzeta je 10.000 puta pre nego što je uklonjena iz Play prodavnice.
Prvi put dokumentovan u analizi kompanije Kaspersky objavljenoj u avgustu 2019. godine, malver koga su istraživači kompanije Kaspersky nazvali BRATA (skraćenica od „Brazilski alat za daljinski pristup za Android“) pojavio se krajem 2018. godine kao RAT (Remote Access Trojan) sa mogućnostima snimanja ekrana a zatim brzo evoluirao u bankarskog trojanca.
„On kombinuje mogućnosti potpune kontrole uređaja sa sposobnošću prikazivanja fišing veb stranica koje kradu podatke za prijavljivanje za banke, pored sposobnosti koje omogućavaju snimanje PIN koda, lozinke ili obrasca za otključavanje ekrana, funkcionalnost keyloggera i snimanje ekrana zaraženog uređaja sa ciljem nadgledanja radnji korisnika bez njihovog pristanka“, navodi se u izveštaju kompanije McAfee.
S obzirom da se BRATA distribuira uglavnom preko Google Play prodavnice, distributeri malvera mogu da namame žrtve da instaliraju zlonamerne aplikacije prikazujući im upozorenja o navodnim bezbednosnim problemima na njihovim uređajima, i podstičući ih da instaliraju lažno ažuriranje za određene aplikacije (npr. Google Chrome, WhatsApp i nepostojeću aplikaciju za čitanje PDF-a), kako bi rešili problem. Ovo je uobičajeni mamac koji se koristi za infekciju uređaja, pa se korisnicima savetuje da izbegavaju da otvaraju linkove i preuzimaju aplikacije za koje se tvrdi da su sigurnosni softver koji navodno skenira i ažurira sistem, čak i onda kada je jasno da linkovi vode do Googleove službene prodavnice aplikacija.
Kada se žrtva složi da instalira aplikaciju, BRATA zahteva dozvole za pristup usluzi pristupačnosti uređaja, zloupotrebljavajući je za snimanje PIN-a, lozinke ili obrasca za otključavanje ekrana, snimanje pritiska na tastere, pravljenje snimaka ekrana, pa čak i onemogućavanje Google Play prodavnice.
Onemogućavanjem aplikacije Play onemogućava se Play Protect, funkcija koja preventivno pokreće proveru bezbednosti aplikacija pre nego što se aplikacije preuzmu iz prodavnice i rutinski skenira Android uređaje u potrazi za potencijalno štetnim aplikacijama koje uklanja ako ih pronađe na uređaju.
Novim verzijama malvera enkripcijom je omogućeno da ostanu ispod radara, a većina osnovnih funkcija premeštena je na server koji kontroliše napadač, što mu omogućava da lako ažurira malver i koristi uređaje na kojima je backdoor instaliran.
„BRATA je samo još jedan primer koliko je moćna zloupotreba usluga pristupačnosti i kako, sa samo malo socijalnog inženjeringa i upornosti, sajber kriminalci mogu prevariti korisnike da zlonamernoj aplikaciji dozvole ovaj pristup i dobiju potpunu kontrolu nad zaraženim uređajem“, zaključili su istraživači.
Foto: McAfee

Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



