





 Pratite nas preko RSS-a
Svoj Android telefon možete koristiti kao sigurnosni ključ za dvofaktornu autentifikaciju na iOS uređajima
Mobilni telefoni, 13.06.2019, 10:00 AM
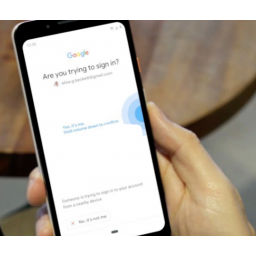
Google sada omogućava korisnicima iPad i iPhone uređaja da potvrde prijavljivanje na Google i Google Cloud usluge pomoću sigurnosnih ključeva ugrađenih u Android telefone koji koriste Android 7.0 ili noviju verziju Androida.
Ugrađeni sigurnosni ključ Google je predstavio na konferenciji Cloud Next 2019 kao jednostavan način za sprečavanje fišing napada blokiranjem pokušaja zlonamernog prijavljivanja.
Iako bilo koja vrsta verifikacije u dva koraka (2SV), kao što su SMS ili push obaveštenja, otežava napadačima da hakuju nalog, korišćenje fizičkih Android sigurnosnih ključeva koji slede FIDO standarde u startu onemogućava sumnjive pokušaje prijavljivanja.
"Do sada su postojale ograničene mogućnosti za korišćenje FIDO2 sigurnosnih ključeva na iOS uređajima. Sada možete dobiti najjači 2SV metod sa Android telefonom koji je uvek u vašem džepu, a bez dodatnih troškova", kaže Google.
Korisnici mogu da aktiviraju svoj u Android ugrađani sigurnosni ključ i odmah ga koristiti za verifikaciju prijavljivanja na svom iPhone ili iPad uređaju pomoću ove procedure.
Da bi potvrdili prijavljivanje na iPad i iPhone uređaje, korisnici moraju omogućiti Bluetooth na Android telefonu i uređaju na kome se žele prijaviti i instalirati najnoviju verziju aplikacije Smart Lock.
Postupak je sledeći:
Na oba uređaja proverite da li je Bluetooth uključen.
Na iPhone ili iPad uređaju, prijavite se na Google nalog pomoću korisničkog imena i lozinke pomoću aplikacije Smart Lock.
Proverite obaveštenja na svom Android telefonu.
Dvaput dodirnite obaveštenje "Da li pokušavate da se prijavite?"
Sledite uputstva da biste potvrdili da se prijavljujete.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



