





 Pratite nas preko RSS-a
Tri miliona korisnika inficiralo Android telefone novim malverom sakrivenim u aplikacijama u Play prodavnici
Mobilni telefoni, 14.07.2022, 10:00 AM
Novi malver za Android koji krišom preplaćuje korisnike na premijum servise preuzet je iz Google Play prodavnice više od 3.000.000 puta pre nego što su aplikacije u kojima je bio sakriven najzad uklonjene iz prodavnice. Malver koji je nazvan „Autolycos“ otkrio je istraživač Maksim Ingrao iz firme Evina u najmanje osam Android aplikacija, od kojih su dve do juče bile dostupne u Google Play prodavnici.
Dve aplikacije koje su i juče bile dostupne korisnicima Play prodavnice su „Funny Camera“, koja je imala više od 500.000 instalacija, i „Razer Keyboard & Theme“ sa više od 50.000 instalacija.
Ostalih šest aplikacija je ranije uklonjeno iz Google Play prodavnice, ali oni koji su ih instalirali i dalje rizikuju naplaćivanje skupe pretplate zbog aktivnosti malvera. Reč je o sledećim aplikacijama:
Vlog Star Video Editor (com.vlog.star.video.editor) - milion preuzimanja
Creative 3D Launcher (app.launcher.creative3d) - milion preuzimanja
Wow Beauty Camera (com.wowbeauty.camera) - 100.000 preuzimanja
Gif Emoji Keyboard (com.gif.emoji.keyboard) - 100.000 preuzimanja
Freeglow Camera 1.0.0 (com.glow.camera.open) - 5.000 preuzimanja
Coco Camera v1.1 (com.toomore.cool.camera) -1000 preuzimanja
Ingrao je otkrio zlonamerne aplikacije u junu 2021. i prijavio ih Googleu u to vreme. Kompaniji je trebalo šest meseci da ukloni iz Play prodavnice šest aplikacija, dok su dve i posle toga ostale u prodavnici.
Nakon što je prošlo toliko vremena od trenutka kada je obavestio Google o zlonamernim aplikacijama, Ingrao je obelodanio svoje otkriće.
U mnogim slučajevima, zlonamerne aplikacije su zahtevale dozvolu za čitanje SMS poruka nakon instalacije na uređaju, što im je omogućavalo da pristupe SMS porukama žrtve.
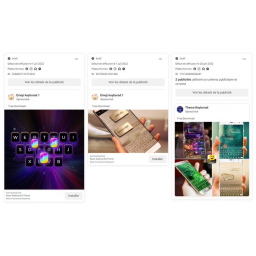
Da bi promovisali aplikacije i privukli nove korisnike, oni koji su distribuirali malver su pokrenuli brojne reklamne kampanje na društvenim mrežama. Samo za Razer Keyboard & Theme, Ingrao je izbrojao 74 reklamne kampanje na Facebooku.
Aplikacije sa velikim brojem preuzimanja imale su brojne negativne kritike, ali one sa manjim brojem preuzimanja imale su dobre ocene zahvaljujući botovima.
Da bi se zaštitili od ovakvih malvera, korisnici Androida treba da prate potrošnju interneta i baterije, da se staraju o tome da Play Protect bude aktivan i da pokušaju da broj aplikacija koje instaliraju na svojim pametnim telefonima drže na minimumu.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



