





 Pratite nas preko RSS-a
Trojanac Android.Bankosy može da prevari sisteme za glasovnu dvofaktornu autorizaciju
Mobilni telefoni, 15.01.2016, 01:00 AM
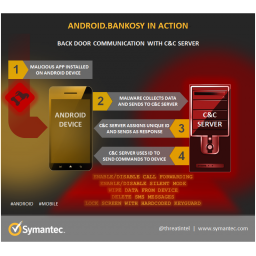
Bankosy je bankarski trojanac koji već neko vreme cilja korisnike Androida, ali je nedavno ažuriran tako da sada može da prevari sisteme za glasovnu dvofaktornu autorizaciju.
Pre ažuriranja, Bankosy je radio ono što se očekuje od jednog bankarskog trojanca: prikupljao je informacije o žrtvi i mobilnom uređaju, kredencijale za prijavljivanje za aplikacije banaka, presretao je SMS poruke u kojima banke šalju jednokratne kodove kao drugi faktor verifikacije, i slao sve te informacije komandno-kontrolnom (C&C) serveru koji kontrolišu sajber kriminalci.
C&C server bi reagovao dodeljivanjem jedinstvenog ID inficiranom uređaju, što mu je omogućavalo da pošalje komande uređaju, uključuje i isključuje tihi režim rada, da briše podatke sa uređaja, briše SMS poruke, uključuje i isključuje prosleđivanja poziva.
Međutim, posle ažuriranja, trojanac može da presreće pozive koje koriste neke banke da bi dostavile korisnicima jednokratne lozinke. Kriminalci to uspevaju da urade tako što uz pomoć malvera na uređaju uključuju prosleđivanje poziva broju koji oni kontrolišu.
“Kada je prosleđivanje poziva uključeno na uređaju žrtve napadač koji je već ukrao žrtvine kredencijale koji su prvi faktor u dvofaktornoj autentifikaciji i autorizaciji, onda može da pokrene transakciju”, kažu istraživači Symanteca koji su analizirali malver.
Kada sistem bude zahtevao od žrtve da unese drugi faktor autorizacije, na primer, autorizacioni token koji se šalje prego govorne poruke, napadač će dobiti poziv zahvaljujući preusmeravanju poziva i tada može da unese taj drugi faktor i da završi transakciju. Malver takođe omogućava uključivanje i isključivanje tihog režima rada, tako da žrtva neće biti upozorena dolaznim pozivom.
Trojanac Bankosy na uređajima obično instaliraju sami korisnici, jer je on često maskiran u legitimne aplikacije. Korisnici mogu da izbegnu ovakve pretnje tako što će biti veoma pažljivi prilikom izbora aplikacija koje instaliraju.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



