





 Pratite nas preko RSS-a
Trojanac Droidpak inficira Android uređaje preko zaraženih Windows računara
Mobilni telefoni, 24.01.2014, 07:18 AM
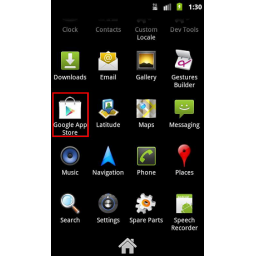
Stručnjaci kompanije Symantec otkrili su Trojanca za Windows čiji je krajnji cilj da kompromituje Android uređaje kada se oni poveću sa računarima zaraženim ovim malverom.
Kako Trojanac koji je nazvan Droidpak dospeva na računare u ovom trenutku nije poznato jer se Symantec-ova analiza bavi samo onim što se dešava nakon infekcije računara.
Trojanac najpre ubacuje maliciozni DLL fajl i registruje ga kao sistemski servis. Zatim kontaktira udaljeni server i preuzima konfiguracijski fajl sa servera. Informacije koje sadrži preuzeti fajl omogućavaju preuzimanje malicioznog APK (Android application package) fajla, kao i Android Debug Bridge alata po potrebi.
Ovaj alat omogućava malveru da instalira maliciozni APK na bilo kom Android uređaju koji korisnik poveže sa zaraženim računarom. Kada se instalira, malver pokušava da sakrije svoje prisustvo predstavljajući se kao aplikacija “Google App Store” i zatim traga za aplikacijama za online banking instaliranim na uređaju.
Ako pronađe takvu aplikaciju, malver pokušava da ubedi korisnika koristeći neki lažni izgovor da obriše aplikaciju, i zatim da ga nagovara da preuzme i instalira sličnu ali malicioznu aplikaciju koja će poslužiti da bi se od korisnika ukrali podaci koji su u vezi finansija i računa a koje on unese na zahtev aplikacije.
Ovaj malver može da presreće i briše SMS poruke koje šalje banka korisnika uređaja ne dozvoljavajući da korisnik vidi te poruke.
Malver je trenutno orijentisan na korejske korisnike, ali se lako može modifikovati tako da na Android uređajima traga za aplikacijama bilo koje banke u svetu.
Dobra okolnost je što je malveru neophodno da korisnik instalira malicioznu aplikaciju, što znači da poduhvat malvera nije lak zadatak ako pred sobom ima opreznog korisnika.
Uz oprez, dobro antivirusno rešenje na računaru i mobilnom uređaju je način da se zaštitite od ovakvih malvera.

Izdvojeno
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Pratite nas

Nagrade


Prijatelji



