





 Pratite nas preko RSS-a
Trojanac Ginp uz dozvolu korisnika postaje podrazumevana SMS aplikacija, a zatim krade poruke, lozinke i podatke o platnim karticama
Mobilni telefoni, 28.11.2019, 03:30 AM
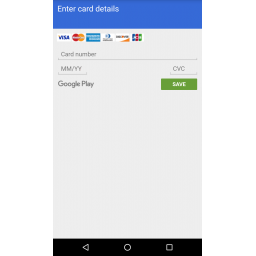
Kada se pojavio u junu ove godine, bankarski trojanac za Android mobilne uređaje koji je nazvan Ginp, krao je SMS poruke, kako dolazne tako i odlazne, i slao ih komandno-kontrolnom serveru (C2). Od tada se Ginp neprestano usavršava, jer oni koji stoje iza njega imaju druge ciljeve pa je malver sada fokusiran na krađu lozinki i podataka o kreditnim karticama.
Ginp je prvi put krajem oktobra primetila Tatjana Šiškova, analitičarka malvera za Android iz kompanije Kaspersky, koja je primetila trojanca maskiranog u Adobe Flash Player koji inficira uređaje korisnika u Španiji i Velikoj Britaniji.
Istraživači holandske kompanije ThreatFabric koji prate malver kažu da je Ginp prošao jasne faze evolucije u poslednjih pet meseci, predstavljajući se u početku kao aplikacija "Google Play Verifcator".
Prve karakteristike bankarskog trojanca pojavile su se u drugoj verziji malvera koja je objavljena u avgustu. To je verzija koja je bila maskirana u Adobe Flash Player.
Ginp može postati podrazumevana SMS aplikacija tako što će se, uz saglasnost korisnika, registrovati kao usluga pristupačnosti, koja je osmišljena da pomogne osobama sa invaliditetom.
Kada dobije privilegije pristupačnosti, malver može sebi dati dodatne dozvole bez interakcije korisnika. Upućivanje poziva i slanje poruka su među mogućnostima stečenim na ovaj način.
U ranijoj fazi razvoja, malver još uvek nije bio bankarski trojanac u punom kapacitetu. On je prekrivao ekran uređaja generičkim grabberom, ciljajući aplikacije kao što su Google Play, Facebook, WhatsApp, Chrome, Skype, Instagram i Twitter.
Treća verzija Ginpa dobila je listu novih ciljeva na kojoj su se našle samo aplikacije banaka. U ovo izdanje je uključen i kod bankarskog trojanca Anubis. Sve banke na listi su španske i tu su velika imena: Caixa, Santander, EVO Banco, BBVA, Bankinter, Bankia i Kutxabank.
Pošto Ginp od početka može da krade SMS poruke, napadači lako mogu da dođu do kodova za dvofaktornu autentifikaciju (2FA) koje neke banke šalju da bi sprečile prevare.
Anubisov izvorni kod procurio je ranije ove godine, a delovi njegovog koda ubrzo su se našli u drugim malverima. U izveštaju koji je objavljen u avgustu, ThreatFabric napominje da je i malver koji funkcioniše kao usluga, Cerberus, pozajmio kod od Anubisa.
Za razliku od ostalih Android bankarskih trojanaca koji su samo klonovi Anubisa, Ginp je razvijen od nule i samo koristi kod svog prethodnika.
Nova verzija Ginpa sa funkcijama koje su i dalje neaktivne otkrivena je ovog meseca, što pokazuje da njegovi programeri stalno poboljšavaju svoj proizvod.
Prekrivanja koja su korišćena u analiziranoj najnovijoj verziji "gotovo su identična legitimnim bankarskim aplikacijama", što ukazuje da autori dobro poznaju svoje ciljeve. Ginp dolazi sa nizom funkcija koje su uobičajene kod mobilnih bankarskih trojanaca, ali istraživači upozoravaju da se njegove mogućnosti mogu proširiti ako se pozajmi još koda od Anubisa ili drugog malvera.
Za sada su samo španske banke viđene na listi ciljeva. Međutim, oni koji stoje iza ovog malvera mogu proširiti svoje ambicije i na aplikacije koje se koriste u drugim zemljama.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



