





 Pratite nas preko RSS-a
Trojanac Mapin se krio u igrama u Google Play prodavnici
Mobilni telefoni, 24.09.2015, 00:30 AM
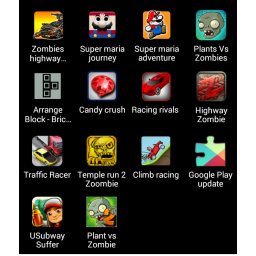
Stručnjaci kompanije ESET otkrili su trojanca Android/TrojanDropper.Mapin koji se od novembra 2013. širio preko igrica za Android.
Mapin se mogao preuzeti iz zvanične Googleove prodavnice aplikacija krajem 2013. i 2014. sa igrama Hill climb racing the game, Plants vs Zombies 2, Subway suffers, Traffic Racer, Temple Run 2 Zombie i Super Hero Adventure, programera TopGame24h, TopGameHit i SHSH.
Iz ESET-a kažu da kada su igre povučene iz Play prodavnice, istog dana su postavljene na alternativne markete Android aplikacija. Sve one su i dalje sadržale trojanca.
I PRStudio je takođe distribuirao igre i aplikacije sa trojancem Mapin preko alternativnih prodavnica Android aplikacija. Reč je o igrama Candy crush ili Jewel crush, Racing rival, Super maria journey, Zombie highway killer, Plants vs Zombies. Sve ove igre i dalje su dostupne u alternativnim prodavnicama Android aplikacija.
Trojanac Mapin uspeo je da izbegne Googleov sistem za skeniranje i detekciju malvera Bouncer verovatno zahvaljujući tome što malver čeka najmanje 24 sata pre nego što izvrši maliciozni payload.
Dok drugi malver počnu da izvršavaju svoj maliciozni kod u momentu kada se aplikacija pokrene, Mapin čeka da prođe 24 sata i zatim se pojavljuje na ekranu uređaja kao ažuriranje za Google Play ili aplikacija Manage Settings.
Kada korisnik odobri instaliranje, trojanac registruje korisnikov telefon šaljući identifikacione podatke C&C serveru i zatim traži administratorske privilegije koristeći pri tom isti trik kao i pri instalaciji.
Sa tim privilegijama, malver može da prikazuje različita obaveštenja, da preuzima, instalira i pokreće aplikacije, da krade korisnikove privatne podatke, ali njegova glavna funkcija je da prikazuje oglase preko celog ekrana preko AdMob.
S obzirom da malver samo tada ima interakciju sa korisnikom, ali i s obzirom da čeka 24 sata da krene u akciju, Googleov sistem za detekciju malvera Bouncer nije mogao da ga otkrije.
U nekim slučajevima tek tri dana posle instalacije trojancu je uspevalo da dobije administratorske privilegije, što može da objasni zbog čega je toliko dugo uspeo da ostane neotkriven.
Za sada, malver najviše ugrožava korisnike Androida u Indiji. Prema podacima ESET-a, 73,58% svih detekcija su zabeležene u Indiji.
ESET je objavio listu na kojoj se nalazi 20 Android igrica koje su inficirane ovim trojancem i koje se distribuiraju preko alternativnih prodavnica Android aplikacija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



