





 Pratite nas preko RSS-a
Trojanac Slicer može da kupuje aplikacije iz Google Play prodavnice
Mobilni telefoni, 08.08.2016, 10:00 AM
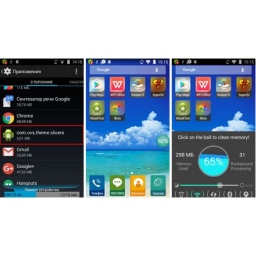
Od svih postojećih malvera za Android, sajber kriminalcima su omiljeni trojanci koji prikazuju reklame na uređajima sa Googleovim mobilnim operativnim sistemom. Neki od ovih trojanaca osim prikazivanja reklama mogu i da preuzimaju i instaliraju programe i kradu privatne informacije korisnika sa inficiranih uređaja. Jednog takvog trojanca otkrili su stručnjaci ruske kompanije Doctor Web. Ono po čemu je specifičan ovaj malver je to što u određenim slučajevima može da kupuje i instalira aplikacije iz Googleove Play prodavnice.
Naziv ovog trojanca je Android.Slicer.1origin. Ovog trojanca obično instaliraju drugi maliciozni programi, a on na uređaju obavlja funkcije karakteristične za popularne uslužne aplikacije. Konkretno, Slicer može da prikazuje informacije o potrošnji memorije uređaja i da zaustavlja tekuće procese. Osim toga, on omogućava isključivanje i uključivanje Bluetooth i Wi-Fi modula. Trojanac ne kreira ikonu na ekranu, tako da korisnik ne može sam da pokrene aplikaciju.
Iako trojanac izgleda kao benigna aplikacija, on se zapravo ponaša kao adware. Kada se Slicer pokrene, ili kada se početni ekran uključi ili isključi, ili se Wi-Fi modul isključi, trojanac svom serveru šalje sledeće informacije: IMEI, MAC adresu, informacije o proizvođaču uređaja i verziji operativnog sistema.
Komandno-kontrolni server na to odgovara tako što šalje trojancu komande da doda ikonu na početni ekran, prikaže reklamu, otvori reklamnu web stranicu u browseru ili otvori Google Play Store za naznačenu aplikaciju.
Na uređajima koji rade sa Android 4.3 Android.Slicer će preuzeti rootkit nazvan Android.Rootkit.40 koji će rootovati uređaj i dati trojancu veću kontrolu nad operativnim sistemom.
Trojanac zatim počinje da koristi ove stečene moći da bi kliknuo na dugme “Continue”, “Install” i “Buy” u aplikaciji iz Play prodavnice.
Ovo može prouzrokovati ozbiljnu finansijsku štetu korisnicima inficiranih uređaja.
Kada instalira ove nove aplikacije, Slicer dodaje ikone na početni ekran za sve instalirane aplikacije.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



