





 Pratite nas preko RSS-a
Trojanac maskiran u lažnu Instagram aplikaciju
Mobilni telefoni, 20.04.2012, 09:01 AM
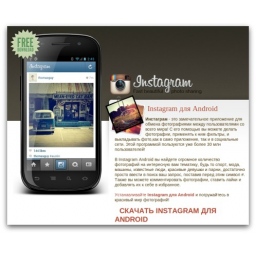
Oko popularne aplikacije za deljenje fotografija, Instagram, podiglo se mnogo medijske prašine ovog meseca, najpre onda kada je početkom aprila aplikacija koja je prvobitno bila namenjena korisnicima iOS uređaja, postala dostupna i korisnicima Androida. Sredinom meseca, kompaniju koja je razvila ovu aplikaciju kupio je Facebook po ceni od milijardu dolara, a onda se popularni foto-šering servis još jednom našao u novinskim naslovima ali ovog puta zbog lažnog veb sajta Instagram preko kojeg se distribuira Trojanac za Android. Interesovanje autora malvera za aplikaciju koja ima preko 30 miliona registrovanih korisnika svedoči o njenoj rastućoj popularnosti.
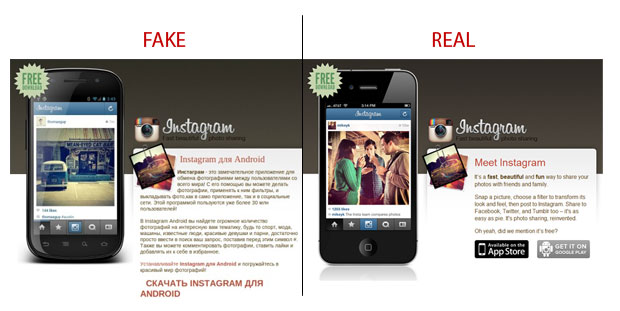
Na veb sajtu koji su otkrili istraživači dva proizvođača antivirusa Trend Micro i Sophos nudi se lažna verzija Instagrama. Veb sajt je imitacija legitimne stranice sa koje se preuzima aplikacija. Tekst na sajtu je na ruskom jeziku, a lažna aplikacija koju korisnik preuzima je Trojanac koji posle instaliranja aplikacije, bez dozvole vlasnika, šalje SMS poruke koje se naplaćuju po premijum tarifi.
Iako se lažne i zlonamerne aplikacije s vremena na vreme pojavljuju i u Google-ovoj online prodavnici aplikacija Google Play, nezvanični sajtovi i marketi nose značajno veći rizik za bezbednost Android uređaja. Istraživači Trend Micro su tokom poslednjih nekoliko dana otkrili nekoliko lažnih veb sajtova koji imitiraju veb stranice sa kojih se preuzimaju popularne igrice kao što su Fruit Ninja, Temple Run ili Talking Cat. Prošle nedelje su istraživači Sophos-a otkrili malver za Android prerušen u popularnu igricu Angry Birds Space.
Ukoliko se odlučite da određenu aplikaciju preuzmete sa zvaničnog veb sajta aplikacije, stručnjaci savetuju da uvek proverite URL stranice pre nego što počnete preuzimanje aplikacije sa veb stranice za koju verujete da je legitimna.

Izdvojeno
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Pratite nas

Nagrade


Prijatelji



