





 Pratite nas preko RSS-a
Trojanac ''pretplatnik'' Harly sakriven u naizgled bezazlenim aplikacijama na Google Play
Mobilni telefoni, 23.09.2022, 10:00 AM
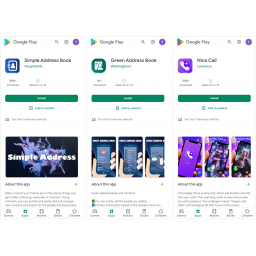
Neretko se razne vrste malvera kriju iza naizgled bezopasnih aplikacija u zvaničnoj Googleovoj Play prodavnici. Iako je platforma pažljivo nadgledana, moderatori ne mogu uvek da uhvate ovakve aplikacije pre nego što one postanu dostupne korisnicima Google Play.
Jedna od najpopularnijih vrsta malvera su trojanci “pretplatnici” koji se prijavljuju za usluge koje se plaćaju bez znanja korisnika. Najpopularniji među ovom vrstom malvera su Jocker, MobOk, Vesub i GriftHorse.
Ali isto tako popularan trojanac koji je ostao u senci navedenih je Harly, veoma sličan Jockeru, koji je dobio malo izmenjeno ime pomoćnika poznatog negativca iz stripova. Ova dva trojanca verovatno imaju zajedničko poreklo.
Prema podacima kompanije Kaspersky, od 2020. godine na Google Play je pronađeno više od 190 aplikacija zaraženih Harlyjem. Konzervativna procena broja preuzimanja ovih aplikacija je 4,8 miliona, ali stvarna cifra može biti i veća.
Baš kao i trojanci Jocker, trojanci u porodici Harly imitiraju legitimne aplikacije. Prevaranti preuzimaju obične aplikacije sa Google Play, ubacuju zlonamerni kod u njih, a zatim ih postavljaju na Google Play pod drugim imenom. Aplikacije i dalje mogu imati funkcije koje su navedene u opisu, tako da korisnici možda ni ne posumnjaju da se nešto loše događa.
Većina članova porodice Jocker su programi za preuzimanje u više faza (downloader). Trojanci iz porodice Harly, s druge strane, sadrže ceo payload unutar aplikacije i koriste različite metode za dešifrovanje i pokretanje.
Kao i drugi trojanci pretplatnici, Harly prikuplja informacije o korisnikovom uređaju, a posebno o mobilnoj mreži. Korisnički telefon prelazi na mobilnu mrežu i tada trojanac traži od C&C servera da konfiguriše listu pretplata za koje se mora prijaviti.
Trojanac otvara adresu za pretplatu u nevidljivom prozoru i unosi telefonski broj korisnika, dodiruje potrebnu dugmad i unosi kod za potvrdu iz SMS poruke. Rezultat toga je da je korisnik prijavljen za uslugu koju će plaćati, a da toga nije ni svestan.
Još jedna značajna karakteristika ovog trojanca je da se može pretplatiti ne samo kada proces pretplate uključuje kod iz SMS poruke, već i kada je proces zaštićen telefonskim pozivom: u ovom slučaju trojanac upućuje poziv na određeni broj i potvrđuje pretplatu.
Kako se zaštititi od ovakvih trojanaca? Zvanične prodavnice aplikacija kontinuirano se bore protiv širenja malvera, ali nisu uvek uspešne u tome. Pre nego što instalirate aplikaciju, prvo treba da pročitate recenzije korisnika i proverite njenu ocenu na Google Play. Naravno, imajte na umu da recenzije i ocene mogu biti lažne.
Izvor: Kaspersky

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



