





 Pratite nas preko RSS-a
Trojanac pronađen u devet aplikacija u Play prodavnici
Mobilni telefoni, 16.11.2017, 01:00 AM
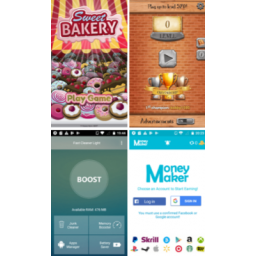
Stručnjaci ruske firme Doctor Web otkrili su nekoliko aplikacija u Googleovoj prodavnici Play koje sadrže trojanca Android.RemoteCode.106.origin. Ovaj maliciozni program krišom otvara web sajtove i klikće na reklamne linkove i banere koji se nalaze na njima, veštački povećavajući statistiku saobraćaja. Osim toga, malver može da izvodi fišing napade i krade poverljive informacije.
Android.RemoteCode.106.origin je otkriven u devet programa, koje su preuzeti između 2370000 i 11700000 puta.
Trojanac je pronađen u sledećim aplikacijama:
-
Sweet Bakery Match 3 - Swap and Connect 3 Cakes 3.0;
-
Bible Trivia, verzija 1.8;
-
Bible Trivia - besplatna verzija 2.4;
-
Fast Cleaner light, verzija 1.0;
-
Make Money 1.9;
-
Band Game: Piano, Guitar, Drum, verzija 1.47;
-
Cartoon Racoon Match 3 - Robbery Gem Puzzle 2017, verzija 1.0.2;
-
Easy Backup & Restore, verzija 4.9.15;
-
Learn to Sing, verzija 1.2.
Stručnjaci Doctor Weba obavestili su o ovome Google, koji je reagovao brzo, tako da su neke od aplikacije ažurirane i sada ne sadrže trojanca, dok ostale i dalje predstavljaju pretnju.
Pre početka svojih aktivnosti, Android.RemoteCode.106.origin obavlja više provera. Ako su ispunjeni određeni uslovi, on šalje zahtev serveru za upravljanje i kontrolu (C&C) i pokušava da otvori link primljen u dolaznoj poruci. Ako uspe u tome, Android.RemoteCode.106.origin koristi svoju glavnu funkcionalnost.
Trojanac sa svog C&C servera preuzima spisak modula koje treba pokrenuti. Jedan od njih je Android.Click.200.origin. On automatski otvara web sajt u browseru, a adresu web sajta dobija preko C&C servera. Ova funkcija se može koristiti za veštačko povećanje brojeva statistike saobraćaja. Ovaj modul se može koristiti i za fišing napade.
Drugi modul, nazvan Android.Click.199.origin, osigurava rad treće komponente - Android.Click.201.origin. Glavni zadatak modula Android.Click.199.origin je preuzimanje, pokretanje i ažuriranje modula Android.Click.201.origin.
Android.Click.201.origin se nakon pokretanja, povezuje se sa C&C serverom od koga dobija komande. Ove komande sadrže adrese web sajtova koje trojanac otvara u nevidljivom režimu u WebWiewu. Nakon što dođe na jednu od ciljnih adresa, Android.Click.201.origin sam klikće na reklamni baner koji je naveden u komandi ili na proizvoljni element otvorene stranice. Ovi postupci se obavljaju sve dok ne ostvari zadati broj klikova.
Glavna svrha Android.RemoteCode.106.origin je preuzimanje i pokretanje dodatnih malicioznih modula koji se koriste za poboljšanje statistike saobraćaja web sajtova i zarade od prikazivanja reklama. Ovo sajber kriminalcima donosi profit. Pored toga, trojanac se može koristiti za obavljanje fišing napada i krađu poverljivih informacija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



