





 Pratite nas preko RSS-a
U 42 aplikacije iz Google Play prodavnice pronađen adware koji prikazuje reklame preko celog ekrana
Mobilni telefoni, 25.10.2019, 10:00 AM
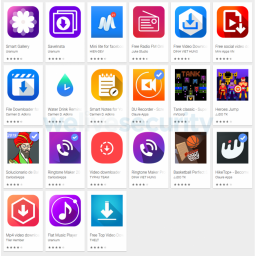
Ako na Android uređaju imate instaliranu neku od aplikacija o kojima će biti reči u nastavku teksta, odmah je deinstalirajte.
Istraživači kompanije ESET otkrili su 42 aplikacije u Google Play prodavnici sa ukupno više od 8 miliona preuzimanja, koje su distribuirane kao legitimne aplikacije, ali su kasnije ažurirane posle čega su počele da prikazuju reklame preko celog ekrana.
Ove adware Android aplikacije razvio je jedan vijetnamski student, koji je lako prošao Googleove provere možda zato što se nikada nije trudio da sakrije svoj identitet. Javno dostupni podaci o registraciji domena povezanog sa aplikacijama pomogli su u otkrivanju identiteta programera, a to uključuje njegovo pravo ime, adresu i telefonski broj, što je na kraju istraživače dovelo do njegovih ličnih naloga na Facebooku, GitHubu i YouTubeu.
"S obzirom da programer nije preduzeo nikakve mere da zaštiti svoj identitet, izgleda da njegove namere u početku nisu bile nepoštene", kaže Lukas Stefanko iz kompanije ESET. „U nekom trenutku svoje karijere na Google Play, on je očigledno odlučio da poveća zaradu od reklama primenom funkcionalnosti reklamnog softvera u kodu svojih aplikacija.“
Budući da sve njegove aplikacije rade i ono što obećavaju, poput Radio FM, aplikacije za preuzimanje videa ili igara, većini korisnika je prilično teško da primete nešto sumnjivo.
Adware nazvan "Ashas" je zlonamerna komponenta koja se povezuje se sa serverom za komandu i kontrolu kojim upravlja programer, i automatski šalje osnovne informacije o Android uređaju sa jednom od instaliranih adware aplikacija. Aplikacija potom dobija konfiguracione podatke sa C&C servera odgovorne za prikazivanje reklama prema izboru napadača i primenjivanje brojnih trikova koji adwareu obezbeđuju da bude nevidljiv i postojan na uređaju.
Da bi sakrile svoju zlonamernu funkcionalnost od mehanizama za proveru aplikacija Google Play prodavnice, aplikacije prvo provere IP adresu zaraženih uređaja, a ako je ona iz opsega poznatih Googleovih IP adresa, aplikacija neće pokrenuti adware .
Kako bi sprečio korisnike da odmah povežu neželjene reklame sa njegovom aplikacijom, programer je takođe dodao funkciju koja odlaže prikazivanje reklama, čekajući da prođe određeno vreme od instalacije aplikacije.
"Ako tipični korisnik pokuša da se reši zlonamerne aplikacije, velike su šanse da samo prečica bude uklonjena. Aplikacija i dalje radi u pozadini bez znanja korisnika", rekao je Stefanko.
Ako korisnik pregleda nedavno korišćene aplikacije da proveri koja aplikacija prikazuje reklame, adware prikazuje Facebook ili Google ikonu kako bi sve izgledalo legitimno i kako bi se izbegla sumnja.
Iako Stefanko nije puno govorio o vrsti reklama koje ovaj adware prikazuje korisnicima, adware obično bombarduje zaražene uređaje reklamama koje uglavnom vode korisnike do malicioznih i fišing web sajtova.
Stefanko je izvestio Googleov bezbednosni tim o svojim otkrićima, a kompanija je uklonila sporne aplikacije sa svoje Play Store platforme.
Međutim, ako ste preuzeli neku od aplikacija, odmah je uklonite u podešavanjima uređaja.
Korisnicima Apple iOS se takođe savetuje da provere svoje iPhone uređaje za ove aplikacije, jer ovaj programer takođe ima aplikacije u Appleovoj App Store. Međutim, za sada, nijedna od njih nema funkcionalnost adwarea.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



