





 Pratite nas preko RSS-a
U Google Play prodavnici otkrivene tri lažne aplikacije koje koriste popularnost Pokemona
Mobilni telefoni, 18.07.2016, 08:00 AM
Istraživači kompanije ESET otkrili su tri maliciozne aplikacije koje su se mogle preuzeti sa Google Play a koje koriste pomamu za igrom Pokemon GO.
Google je već uklonio ove aplikacije iz Play prodavnice, ali nažalost ne pre nego što ih je preuzelo hiljade korisnika čiji su uređaji sada inficirani.
Jedna od ovih aplikacija, nazvana “Pokemon Go Ultimate”, predstavljena je kao popularna igra, ali je ustvari nešto sasvim drugo. Kada se instalira, aplikacija prikazuje ime “PI Network” i ikonu koja nema nikakve veze sa pravom igrom. Ako korisnik pokrene aplikaciju, ona će “zamrznuti” i zaključati ekran.
Jedini način da se uređaj odblokira je da se restartuje tako što se izvadi baterija i ponovo ubaci. Pošto se telefon restartuje, aplikacija PI Network i ikona neće biti vidljive. Ali to ne znači da je tu kraj problema, jer ona još uvek radi u pozadini, i krišom klikće na oglase.
Aplikaciju je preuzelo najmanje 500 korisnika, a verovatno i više. Aplikacija se uklanja iz Application managera.
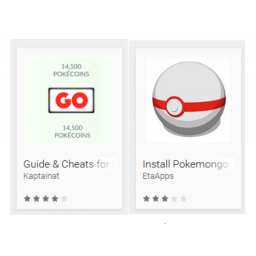
Druge dve sporne aplikacije su “Guide & Cheats for Pokemon Go” i “Install Pokemongo”. One obećavaju besplatne Pokeballs, Pokecoins i dr., ali zahtevaju od korisnika da verifikuju svoje naloge.
Cilj ovog zahteva je da se korisnici pretplate na skupe lažne servise.
Posle toga, aplikacije prikazuju obaveštenja, u kojima se tvrdi da je uređaj zaražen malverom, i da problem može biti rešen ako korisnik pošalje SMS kojim će se pretplatiti na još jedan skupi servis.
Korisnici se bombarduju oglasima, anketama i obaveštenjima u kojima se tvrdi da je korisnik osvojio nagradu, na primer novi iPhone ili novac.
Aplikacije mogu da otkriju IP adresu uređaja, i da prikazuju lažna obaveštenja na jeziku koji korisnik razume.
Najpopularnija od ove tri aplikacije je “Install Pokemongo” koja je preuzeta između 10000 i 50000 puta.
Istraživači iz ESET-a kažu da će se maliciozne aplikacije koje koriste popularnost Pokemona sasvim sigurno ponovo pojaviti u Play prodavnici i u alternativnim prodavnicama aplikacija.
Zato oni savetuju korisnicima da budu veoma oprezni i da pogledaju ocene i utiske drugih korisnika pre nego što ih instaliraju. Posebno treba obratiti pažnju na negativne komentare, jer pozitivni komentari mogu biti lažni, kao i na uslove korišćenja aplikacija i dozvole koje one traže.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



