





 Pratite nas preko RSS-a
U Google Play prodavnici otkriveno šest malicioznih aplikacija
Mobilni telefoni, 11.08.2016, 07:30 AM
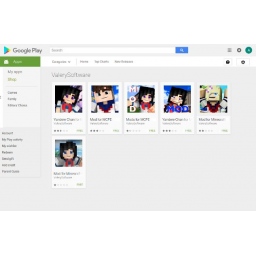
Stručnjaci kompanije Intel McAfee otkrili su ove nedelje u Google Play prodavnici šest aplikacija koje potpisuje ValerySoftware a koje su inficirale uređaje najmanje 3000 korisnika.
Aplikacije od kojih je svaka preuzeta oko 500 puta zapravo nemaju bilo kakvu funkcionalnost.
Aplikacije su predstavljene kao Minecraft modovi, ali zapravo prikupljaju informacije sa telefona, preuzimaju Android aplikacije iz eksternih izvora ili iz Google Play prodavnice.
Aplikacije mogu da instaliraju ranije preuzete aplikacije, da ih deinstaliraju, da otvaraju i zatvaraju aplikacije na komande koje primaju sa komandnog servera.
Osim toga, maliciozne aplikacije učitavaju i prikazuju oglase, i krišom klikću na njih.
Sve ovo je moguće zahvaljujući administratorskim pravima koje aplikacije zahtevaju tokom instalacije. S obzirom da su aplikacije bile u Google Play prodavnici, korisnici nisu imali razloga da ne odobre takav zahtev, čak i ako za aplikacije te vrste administratorske privilegije nisu potrebne.
Razlog zbog čega su aplikacije tražile administratorski pristup je da otežaju korisnicima njihovo uklanjanje, na šta se žalila većina korisnika u komentarima.
Autori ovih aplikacija su poznati od ranije po distribuciji malvera, kažu stručnjaci kompanije Intel McAfee.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



