





 Pratite nas preko RSS-a
U Google Play prodavnici pronađena trojanizovana aplikacija
Mobilni telefoni, 13.11.2018, 09:30 AM
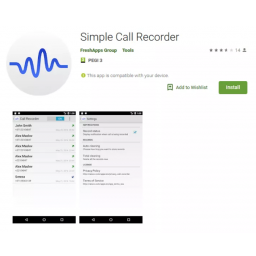
Istraživač Lukas Stefanko pronašao je u Google Play prodavnici Android aplikaciju za snimanje razgovora u kojoj je sakriven malver dropper.
Stefanko je otkrio da aplikacija "Simple Call Recorder" koju je objavila FreshApps Group ima više od 5000 instalacija a dostupna je u Google Play prodavnici od 30. novembra 2017. godine.
Iako je “Simple Call Recorder” zaista funkcionalni diktafon, aplikacija je imala još jednu, skrivenu svrhu - da preuzme dodatnu aplikaciju i prevari korisnika da je instalira kao Flash Player Update.
Zlonamerna aplikacija pokušava da kompromituje uređaj na kome je instalirana - ona traži od korisnika da instalira lažni instaler za ažuriranje sa http://adsmserver[.]club/up/update.apk (instaler je sada uklonjen i preusmerava na Google AdMob).
Simple Call Recorder je opstao u Google Play prodavnici skoro godinu dana, što je zaista dugo imajući u vidu naziv apk fajla - flashplayer_update.apk. Ta funkcionalnost je protivna politici Google Play prodavnice koja je izričito zabranjuje.
Ovo nije prvi put da Stefanko pronalazi malicioznu aplikaciju u Google Play prodavnici. U septembru je otkrio bankarskog trojanca koji je takođe bio maskiran u legitimnu aplikaciju sličnu ovoj, i koji je krao bankarske informacije sa kompromitovanih Android uređaja.
Taj bankarski trojanac, koji je primećen pre dva meseca, je instaliran na više od 10000 Android uređaja. On je krao lozinke korisnika elektonskog bankarstva pomoću Android usluge pristupačnosti, čak i kada je bila omogućena SMS dvofaktorna autentifikacija.
Stefanko je od avgusta do početka oktobra 2018. godine u zvaničnoj Googleovoj prodavnici otkrio i 29 zaraženih Android aplikacija, koje su lažno predstavljane kao legitimne bankarske aplikacije a koje su, pomoću fišing formulara, krale lozinke za pristup bankovnim računima korisnika.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



