





 Pratite nas preko RSS-a
U aplikacijama za uređivanje fotografija pronađen malver MobOk koji je izvlačio novac od korisnika
Mobilni telefoni, 25.06.2019, 11:30 AM
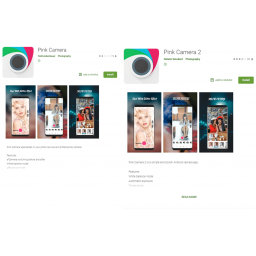
Istraživači kompanije Kaspersky otkrili su da su aplikacije za uređivanje fotografija, Pink Camera i Pink Camera 2, krišom prijavljivale korisnike na premijum servise. U aplikacijama koje su se mogle preuzeti iz Play prodavnice otkriven je malver MobOk.
Aplikacije Pink Camera i Pink Camera 2, koje su sada uklonjene iz Play prodavnice, instalirane su oko 10000 puta, kažu istraživači iz kompanije Kaspersky. One imaju originalnu (iako ograničenu) funkcionalnost za uređivanje fotografija, ali su takođe opremljene veoma opasnim backdoorom koji napadaču omogućava skoro potpunu kontrolu nad zaraženim uređajem.
Igor Golovin, istraživač Kaspersky Laba, kaže da su aplikacije dizajnirane da kradu lične podatke od žrtava i koriste ih da bi ih pretplatili na premijum servise. „Čim korisnici počnu da uređuju svoje slike koristeći aplikacije Pink Camera, aplikacije traže pristup obaveštenjima koja pokreću zlonamerne aktivnosti u pozadini. Kada je žrtva zaražena, malver MobOk je prikuplja informacije o uređaju, kao što je broj telefona, kako bi iskoristio ove informacije u kasnijim fazama napada.”
Aplikacije su takođe tražile pristup Wi-Fi kontrolama i obaveštenjima i tražile su ga sve dok korisnik ne kaže „da“. Dok žrtva uređuje fotografiju, aplikacija u pozadini prikuplja informacije o uređaju i šalje ih komandno-kontrolnom (C2) serveru.
U kasnijim fazama napada, MobOk isključuje Wi-Fi na telefonu, i aktivira mobilni internet. Od tog trenutka, napadači su pretplatili žrtvu na neke pretplatničke usluge. To će rezultirati većim računom koji će korisnik morati da plati. Kreditna ili debitna kartica nisu ugroženi.
Malver je otvara web stranice servisa na koji se korisnik pretplatio ne svojom voljom i ponaša se kao skriveni pozadinski pregledač. Koristeći prethodno ukradeni broj telefona, zlonamerni softver ga ubacuje u polje za pretplatu i potvrđuje kupovinu. Pošto ima potpunu kontrolu nad uređajem i može da proveri obaveštenja, malver će uneti SMS potvrdni kod kada dođe do njega - sve to bez upozoravanja korisnika.
Ako je stranica na kojoj se potvrđuje pretplata zaštićena CAPTCHA zaštitom, aplikacija koristi servis za prepoznavanje slika chaojiying[.], koji automatski unosi rezultat u odgovarajuće polje na stranici.
Od tog trenutka napadači mogu da izvlače novac od žrtve, sve dok ona ne primeti da nešto nije u redu sa njenim telefonskim računom i otkaže pretplatu.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



