





 Pratite nas preko RSS-a
U četiri prodavnice aplikacija pronađeno 1163 aplikacija koje sadrže malver
Mobilni telefoni, 12.02.2016, 01:00 AM
Ako aplikacije preuzimate isključivo iz Googleove Play prodavnice ne znači da ste potpuno bezbedni, ali nemate mnogo izbora jer su alternativne prodavnice aplikacija mnogo manje bezbedne.
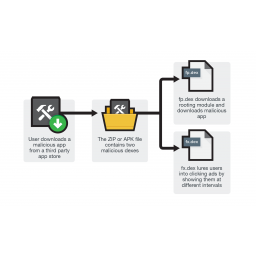
Korisnici nepotrebno rizikuju preuzimanjem aplikacija iz alternativnih prodavnica, upozoravaju stručnjaci kompanije Trend Micro koji su nedavno pronašli više od 1163 malicioznih trojanizovanih aplikacija u četiri prodavnice aplikacija - Aptoide, Mobogenie, mobile9 i 9apps. Sve ove aplikacije su u stanju da rootuju Android uređaje i tako ih učine ranjivim prema drugim pretnjama.
Tokom četiri dana, maliciozne aplikacije preuzimali su korisnici iz 169 zemalja, pre svega iz Indije, Indonezije i sa Filipina.
Sve ove aplikacije su trojanizovane verzije legitimnih aplikacija - igrica, zaštitnih, muzičkih, steaming i drugih popularnih aplikacija.
Aplikacije sadrže malver nazvan ANDROIDOS_LIBSKIN.A koji može da rootuje telefon, preuzima druge maliciozne aplikacije i instalira ih, prikazuje reklame, prikuplja korisničke podatke i informacije o uređaju i šalje ih serveru koji kontrolišu sajber kriminalci.
Trend Micro je o ovome obavestio pomenute prodavnice aplikacija, ali za sada nema nikakve reakcije sa njihove strane.
Iz Trend Micro kažu da oni korisnicima Androida preporučuju da se drže Google Play prodavnice. Ali ako preuzimaju aplikacije iz drugih izvora korisnici bi trebalo da budu oprezni i da uvek provere reputaciju prodavnice i autora aplikacije pre nego što se odluče da preuzmu aplikaciju.
Sa druge strane, programeri aplikacija treba takođe da provere da li prodavnice sa kojima sarađuju imaju dobru reputaciju. Siguran kod takođe sprečava sajber kriminalce da naprave kopije aplikacija koje sadrže malver, kažu iz kompanije Trend Micro.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



