





 Pratite nas preko RSS-a
Upoznajte Trojanca Stealer, jednu od najrasprostranjenijih pretnji za Android uređaje
Mobilni telefoni, 22.04.2014, 09:19 AM
Tokom prošle godine mobilni malver Trojan-SMS.AndroidOS.Stealer.a postao je lider na tržištu mobilnih malvera, pokazuju podaci prikupljeni sa uređaja koji imaju Kaspersky zaštitu. Tokom prva tri meseca ove godine, za skoro četvrtinu svih detektovanih pokušaja infekcije Android uređaja bio je odgovoran ovaj Trojanac.
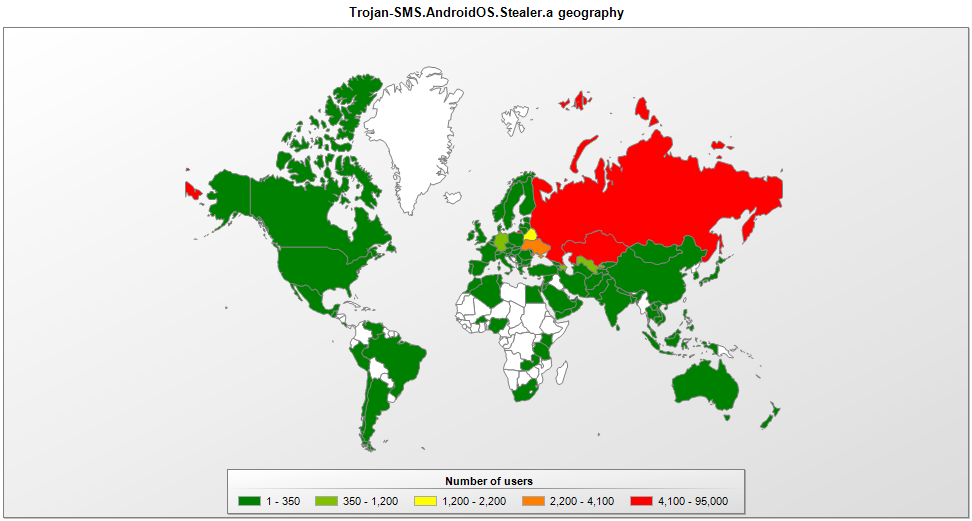
Ovaj SMS Trojanac naročito je popularan među sajber kriminalcima u Rusiji, ali i korisnici Android uređaja u Evropi i Aziji su konstantno na meti ovog malvera. Šta više, infekcije ovim Trojancem dešavaju se praktično u celom svetu. Najveći broj infekcija je zabeležen u Rusiji, ali je malver u ovom trenutku aktivan i u Belgiji, Francuskoj, Letoniji, Litvaniji, Ukrajini, Belorusiji, Nemačkoj, Jermeniji, Azerbejdžanu, Kirgistanu i Kazahstanu.
Konfiguracijski fajl Trojanca sugeriše da se ovaj malver koristi u različitim zemljama. Malver utvrđuje gde se nalazi, i tome prilagođava SMS poruke i brojeve na koje se poruke šalju.
Trojan-SMS.AndroidOS.Stealer nema ništa po čemu bi se izdvojio od drugih sličnih malvera. On se širi maskiran u legitimne aplikacije i radi ono što rade i drugi Android SMS Trojanci.
Malver kontaktira svoj server za komandu i kontrolu (C&C) i zatim čeka komande. C&C server može komandovati malveru da promeni server, šalje SMS sa podacima navedenim u konfiguracijskom fajlu, da obriše dolazeće poruke, da se ažurira, pošalje informacije o telefonu, da pošalje spisak aplikacija, da deinstalira određene aplikacije, prikazuje poruke u polju za obaveštenja, i da presreće poruke.
Trojancem se upravlja preko HTTP, a koriste se dva različita C&C servera - jedan da daje zadatke malveru i jedan da prima rezultate. Malver koristi BASE64 i Gzip za enkripciju podataka.
Konfiguracijski fajl Trojanca je šifrovan i u zavisnosti od toga šta on sadrži malver može da otvara web stranice, da dobije geografske koordinate, postavi ili isključi SMS filter, pošalje SMS odrđene sadržine na određeni broj koji je naveden u konfiguracijskom fajlu, instalira aplikacije, sakrije aplikacije, spreči prikazivanje obaveštenja o prijemu poruka, postavlja prečice za Trojanca na desktopu i drugo.
Menjanjem konfiguracijskog fajla napadači mogu menjati ponašanje Trojanca.
Zanimljivo je i to da se konfiguracijski fajl distribuira zajedno sa malverom, umesto da se kao i kod većine malvera ove vrste, Trojancem upravlja isključivo preko interneta. Sa druge strane, ovakav pristup autora malvera omogućava da Stealer bude operativan i kada uređaj nema pristup internetu.
Više o ovome možete naći na blogu kompanije Kaspersky Lab, SecureList.

Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



